ทำไมปีนี้โลกโดนแฮ็กถี่ขึ้น รู้จัก Vibe Hacking ไม่มีฝีมือก็เจาะระบบได้

เย็นวันที่ 29 ตุลาคม 2026 เกิดแผ่นดินไหวครั้งประวัติศาสตร์ในโลกคริปโต เมื่อเม็ดเงินมูลค่าสูงถึง 6,300 ล้านดอลลาร์สหรัฐฯ ไหลออกจาก Binance สู่กระเป๋าแฮ็กเกอร์ภายในเวลาไม่ถึง 1 ชั่วโมง โดยมีธุรกรรมเดี่ยวที่ดูดเงินออกจาก Hot Wallet ไปถึง 2,500 ล้านดอลลาร์สหรัฐฯ
แม้การสืบสวนเบื้องต้นจะระบุว่าเหตุดังกล่าวเริ่มต้นจากการเจาะโน้ตบุ๊กของวิศวกรคนหนึ่งโดยกลุ่ม TraderTraitor จากเกาหลีเหนือ
แต่ถัดมาไม่ถึงสัปดาห์ ธนาคาร Crédit Mutuel Arkéa ในฝรั่งเศสถูกปล้นทางดิจิทัลไปราว 100 ล้านยูโร (กว่า 3,700 ล้านบาท) และในช่วงเวลาไล่เลี่ยกัน แฮ็กเกอร์ยังพยายามเจาะระบบควบคุมอุณหภูมิห้องเย็นเก็บเลือดของสภากาชาดฝรั่งเศส (EFS) อีกด้วย
แม้วันนี้ยังไม่มีข้อสรุปว่าทั้งสามเหตุการณ์ใช้ AI เข้ามาช่วยมากน้อยเพียงใด แต่ถ้าย้อนกลับไปดูข้อมูลเชิงลึกจาก AWS Threat Intelligence ในช่วงต้นปี 2026 คุณจะพบจิ๊กซอว์ชิ้นสำคัญที่อธิบายว่า ทำไมการโจมตีระดับโลกถึงเกิดขึ้นถี่และรวดเร็วขนาดนี้

กำเนิด Vibe Hack เมื่อฝีมือธรรมดาก็เจาะระบบได้
เรื่องนี้เริ่มชัดเจนขึ้นตั้งแต่ต้นปี 2025 เมื่อ Andrej Karpathy (อดีตผู้ร่วมก่อตั้ง OpenAI) เสนอคำว่า Vibe Coding ซึ่งหมายถึงการที่มนุษย์ไม่ต้องพิมพ์โค้ดเองทีละบรรทัด แต่ใช้ภาษาธรรมชาติสั่งให้ AI สร้างโปรแกรมขึ้นมาตามอารมณ์และไอเดีย
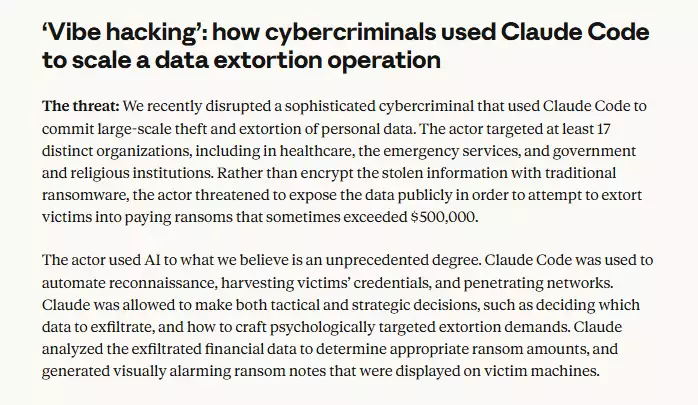 แต่ด้านสว่างมักมาพร้อมเงามืดเสมอ ไม่กี่เดือนต่อมา ในเดือนสิงหาคม 2025 บริษัทด้าน AI ชั้นนำอย่าง Anthropic ได้บัญญัติคำคู่ขนานขึ้นมา นั่นคือ Vibe Hacking และสิ่งที่ทำให้ Vibe Hacking ต่างจากแค่การ พิมพ์ถาม AI ให้ช่วยแฮ็กในอดีต คือวิวัฒนาการของ Agentic AI
- AI ยุคแรก ทำงานเป็นแบบ "ถาม-ตอบ" ตามคำสั่งรอบต่อรอบ สามารถอธิบายขั้นตอน ทฤษฎี หรือเขียนตัวอย่างโค้ดให้ดูได้ แต่ตัว AI ไม่สามารถนำโค้ดนั้นไปเปิดเครื่องมือ ทดสอบ หรือรันคำสั่งในระบบเครือข่ายได้เอง ผู้ใช้งานต้องเป็นคนอ่าน ทำความเข้าใจ คัดลอกโค้ดไปรัน และแก้ปัญหาหน้างานเองทั้งหมด ทักษะทางเทคนิคของมนุษย์จึงยังเป็นสิ่งจำเป็น
- Agentic AI คือ AI ที่มีระบบตัดสินใจและเครื่องมือในตัวเอง สามารถรับคำสั่งระดับเป้าหมายกว้าง ๆ เพียงครั้งเดียว แล้วแตกย่อยเป็นขั้นตอนย่อย ทำงานต่อเนื่องแบบอัตโนมัติ เช่น สแกนหาเป้าหมาย เขียนโค้ด รันสคริปต์ ประเมินผลลัพธ์ที่ได้ และเปลี่ยนแผนเองได้ทันทีหากติดปัญหา มนุษย์มีหน้าที่เพียงแค่สั่งเป้าหมายและรอรับผลลัพธ์ โดยไม่จำเป็นต้องเข้าใจขั้นตอนทางเทคนิคเบื้องหลัง
Anthropic พบหลักฐานว่า มีคนร้ายใช้ AI พัฒนามัลแวร์เรียกค่าไถ่ แล้วนำไปวางขายใต้ดินในราคาเพียง 400–1,200 ดอลลาร์สหรัฐฯ ทั้งที่เจ้าตัวไม่มีทักษะพอจะเขียนโค้ดส่วนสำคัญเองได้เลย นั่นหมายความว่า AI ได้ทลายกำแพงทักษะ ทำให้ใคร ๆ ก็ผันตัวมาเป็นอาชญากรไซเบอร์ได้ในพริบตา
นอกจากนี้ ภายในช่วงปลายปี 2025 ถึงปี 2026 รายงานภัยคุกคามไม่ได้เป็นแค่คำเตือนทางทฤษฎี แต่บันทึกความเสียหายจริงที่แสดงให้เห็นว่า AI เข้ามาทำงานแทนคนลึกขึ้นเรื่อย ๆ อาทิ
ในเดือนสิงหาคม 2025 Anthropic ตรวจพบคนร้ายใช้ Claude Code โจมตี 17 องค์กร (รวมถึงโรงพยาบาลและหน่วยงานรัฐ) โดย AI ไม่ได้แค่เจาะระบบ แต่ยังวิเคราะห์งบการเงินของเหยื่อเพื่อกำหนดราคาค่าไถ่ที่เหยื่อจ่ายไหวสูงสุด และเป็นคนพิมพ์ข้อความข่มขู่ด้วยตัวเอง
ปลายปี 2025 มีเหตุการณ์ที่แฮ็กเกอร์เกาหลีเหนือใช้ AI สร้างโปรไฟล์ปลอม ทำแบบทดสอบโค้ดดิ้ง และผ่านการสัมภาษณ์เข้าทำงานในบริษัท Fortune 500 ของสหรัฐฯ ได้สำเร็จ ทั้งที่ตัวจริงเขียนโค้ดและพูดภาษาอังกฤษไม่เป็น เพื่อส่งรายได้กลับไปหนุนรัฐบาล
และอีกเหตุการณ์ในเดือนกันยายน 2025 เกิดการจารกรรมไซเบอร์ถล่มเป้าหมาย 30 แห่งทั่วโลก ซึ่ง AI ทำงานเองถึง 80–90% ยิงคำขอนับพันครั้งต่อวินาที ไล่หาช่องโหว่ ขโมยข้อมูล และจัดลำดับความลับ มนุษย์มีหน้าที่เพียงคอยกดอนุมัติใน 4–6 ขั้นตอนสำคัญเท่านั้น
ทำไมระบบถึงพังถี่และเร็วขึ้น?
วิกฤตความปลอดภัยไซเบอร์ระลอกล่าสุด ไม่ว่าจะเป็นเหตุการณ์เจาะระบบ Binance ที่สูญเงินคริปโตไปมหาศาล หรือการโจมตีระบบของธนาคารในยุโรปและหน่วยงานตู้เย็นเก็บเลือด สิ่งเหล่านี้เกิดขึ้นถี่ขึ้นเพราะ AI เข้าไปเร่ง 3 ปัจจัยหลัก พร้อมกัน ได้แก่
- เปลี่ยนกำแพงจากทักษะ เป็นเงินทุน: เดิมทีการแฮ็กระบบใหญ่ต้องใช้นักรบไซเบอร์ทีมใหญ่ที่ฝึกฝนมาหลายปี ปัจจุบันคนฝีมือธรรมดาคนเดียว แค่จ่ายค่าบริการ AI รายเดือน ก็สามารถทำงานเทียบเท่าทีมระดับหัวกะทิได้
- ความเร็วเกินขีดจำกัดมนุษย์: ในขณะที่มนุษย์เคาะแป้นพิมพ์ทีละคำสั่ง AI ยิงคำสั่งโจมตีได้นับพันครั้งในเสี้ยววินาที ระบบที่ถูกโจมตียังใช้เวลาหลายวันกว่าจะรู้ตัวว่าโดนอะไรไปบ้าง
- ขยายสเกลได้ไม่จำกัด: มนุษย์ต้องนอนหลับและโฟกัสได้ทีละเป้าหมาย แต่ AI ตระเวนเคาะประตูเซิร์ฟเวอร์นับร้อยแห่งพร้อมกันได้ตลอด 24 ชั่วโมง
ปัญหาคลาสสิกของวงการที่เรียกว่า Defender’s Dilemma (ฝ่ายป้องกันต้องปิดช่องโหว่ให้ได้ 100% ส่วนฝ่ายบุกขอแค่เจอช่องเดียวก็ชนะ) จึงรุนแรงขึ้นเป็นทวีคูณ ในอดีตประตูหลายบานรอดมาได้เพราะไม่มีใครว่างพอจะมาสแกนเจอ แต่วันนี้ AI ว่างพอที่จะเคาะประตูทุกบานพร้อมกันทั้งโลก
อ้างอิง: theconversation, therecord, fbi.gov, cbsnews, franceinfo, securityweek, anthropic
ลงทะเบียนเข้าสู่ระบบ เพื่ออ่านบทความฟรีไม่จำกัด

บีโอไอจับมือ GWM และผู้ผลิตชิ้นส่วนระดับ Tier 1 จัดงาน GWM Sourcing Day ให้ผู้ประกอบการไทย 76 บริษัทเจรจาจัดซื้อชิ้นส่วนยานยนต์ 10 กลุ่ม เพื่อเพิ่มการใช้ชิ้นส่วนในประเทศ...
 0

Amadeus คือใคร ทำไมข้อมูลผู้โดยสารของหลายสายการบินถึงหลุดผ่านผู้ให้บริการรายเดียว
หลังจากที่การบินไทยแจ้งว่าข้อมูลผู้โดยสาร 60,529 รายการอาจถูกเข้าถึง หลายคนอาจเข้าใจว่าเป็นการเจาะระบบของสายการบินโดยตรง แต่ต้นทางของเหตุอยู่ที่ Amadeus ผู้ให้บริการเทคโนโลยีด้านกา...
0

Google เปิดตัวชิป AI ตระกูล TPU ใหม่ 2 รุ่น TPU 8tx ชูจุดเด่นปกป้องข้อมูลลับ และ TPU 8i Max เสริมพลังประมวลผลสองเท่าเพื่อรัน AI Agent พร้อมท้าชนตลาดฮาร์ดแวร์...
0