5 เรื่องที่คุณควรทราบ เหล่าหัวขโมยไซเบอร์ทํางานกันอย่างไร พร้อมคำแนะนำการป้องกัน
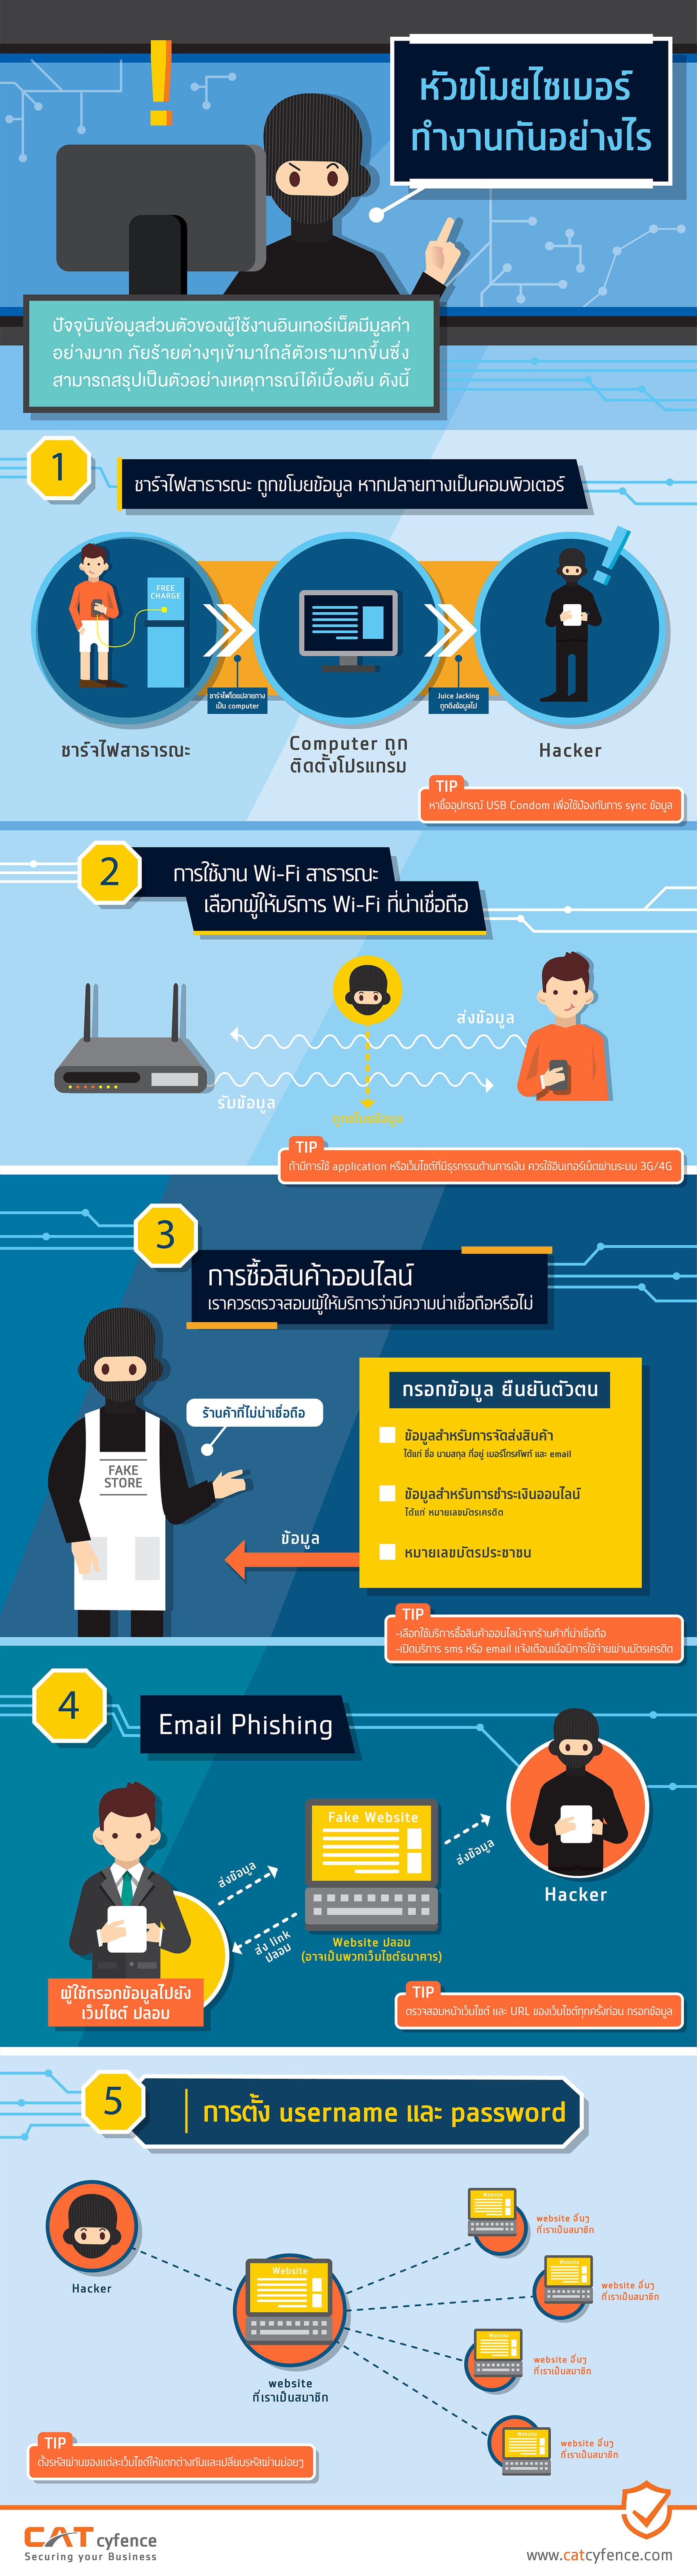
ปัจจุบันข้อมูลส่วนตัวของผู้ใช้งานอินเทอร์เน็ตมีมูลค่าอย่างมาก ตัวอย่างเช่น ข้อมูลพฤติกรรม การเข้าใช้งานอินเทอร์เน็ตของ user แต่ละคน ระบบติดตาม (tracking system เช่น Google Analytic) จะทราบได้ทันทีว่า user คนนั้นมีความชอบหรือกำลังสนใจสินค้าหรือบริการประเภทใด ซึ่งข้อมูลเหล่านี้สามารถนำมาต่อยอดด้านการตลาดเพื่อนำมาสร้างโฆษณา (Ads.) ชวนให้ user click และสั่งซื้อสินค้าที่กำลังสนใจอยู่ได้
ดังนั้นการใช้อินเทอร์เน็ตในปัจจุบัน ผู้ใช้ควรตระหนักและให้ ความสำคัญกับการเปิดเผยข้อมูลส่วนตัวเป็นอย่างมาก เช่น ชื่อ นามสกุล ที่อยู่ วันเดือนปีเกิด เบอร์ โทรศัพท์ ซึ่งมักจะปรากฏแบบสาธารณะ และพบได้ง่ายบน Social Network เช่น Facebook หรือ Instagram ตัวอย่างเหตุการณ์เช่น ถ้าขโมยทราบว่าที่พักที่อาศัยอยู่กันกี่คน เมื่อถึงวันพิเศษ คนส่วน ใหญ่มักจะรับประทานอาหาร หรือ shopping ที่ห้างสรรพสินค้า จากนั้นเรามักจะถ่ายภาพ พร้อม check-in สถานที่นั้นๆ และถ้าบังเอิญว่าขโมยได้ติดตาม Instagram เราอยู่ก็จะทราบทันทีว่า ตอนนี้ที่บ้านไม่มีใครอยู่ และสะดวกต่อการเข้ามาเลือกชมของมีค่าในบ้านของเราได้
1. รู้หรือไม่ว่า เราอาจจะถูกขโมยข้อมูลจากอุปกรณ์สมาร์ทโฟน ทั้งโทรศัพท์และ tablet ได้
เพียงแค่การใช้จุดบริการชาร์จไฟสาธารณะ เพราะเราไม่อาจทราบได้เลยว่า สาย USB ที่ต่อออกมาจากจุดให้บริการนั้น ปลายทายของสาย จะเป็นปลั๊กไฟหรือคอมพิวเตอร์ ซึ่งถ้าหากปลายทางเป็นคอมพิวเตอร์และมีการฝังโปรแกรม โปรแกรมจะเข้ามาอ่าน ข้อมูลจากอุปกรณ์ของเราไป หรือที่เรียกว่า “Juice Jacking” [1]
วิธีการป้องกัน
- วิธีการป้องกันที่ง่ายที่สุด คือพก power bank ติดตัว
- ถ้าใช้อุปกรณ์ระบบ iOS เมื่อมี popup ขึ้นมาถามว่า “Trust this computer?” ต้องเลือก Don’t trust
- ถ้าใช้อุปกรณ์ระบบ Android ให้ตรวจสอบว่า อุปกรณ์ของเรา เมื่อเชื่อมต่อ USB กับคอมพิวเตอร์สามารถมองเห็นเป็น USB Drive ได้หรือไม่ ถ้าได้แสดงว่าเรามีความเสี่ยงที่ถูกขโมยข้อมูล ถ้าเราใช้บริการ charge ไฟสาธารณะ ให้ตั้งค่าอุปกรณ์เป็นโหมด Charge Only
- หาซื้ออุปกรณ์ USB Condom เพื่อใช้ป้องกันการ sync ข้อมูล
2. การใช้งาน wifi สาธารณะ ควรเลือกใช้เท่าที่จำเป็น และเลือกผู้ให้บริการ wifi ที่น่าเชื่อถือ
เพื่อความปลอดภัยของข้อมูลของเรา เนื่องจาก hacker สามารถตรวจจับข้อมูลที่อุปกรณ์ สมาร์ทโฟนรับ-ส่งไปมาระหว่าง router หรือ switch ได้
วิธีการป้องกัน
- ใช้ wifi สาธารณะเท่าที่จำเป็น
- ถ้ามีการใช้ application หรือเว็บไซต์ที่มีธุรกรรมด้านการเงิน ควรใช้อินเทอร์เน็ตผ่านระบบ 3G/4G
3. การซื้อสินค้าออนไลน์ เราควรตรวจสอบผู้ให้บริการว่ามีความน่าเชื่อถือหรือไม่
เนื่องจากการสั่งซื้อสินค้าแต่ละครั้ง เราจำเป็นต้องให้ข้อมูลส่วนตัวกับทางร้านค้า ซึ่งมักจะไม่ค่อยระมัดระวังตัว เพราะข้อมูลที่ร้านค้าขอมามีความจำเป็นทั้งสิ้น ซึ่งถ้าหากใช้บริการร้านค้าที่ไม่น่าเชื่อถือ ข้อมูลเหล่านั้น อาจจะหลุดไปยังมิฉาชีพได้ง่าย
- ข้อมูลสำหรับการจัดส่งสินค้า ได้แก่ ชื่อ นามสกุล ที่อยู่ เบอร์โทรศัพท์ และ email
- ข้อมูลสำหรับการชำระเงินออนไลน์ ได้แก่ หมายเลขบัตรเครดิต
- บางครั้งเราอาจจะต้องให้หมายเลขบัตรประชาชน เพื่อใช้ออกใบกำกับภาษีเพื่อนำมาเป็นส่วนลดหย่อนภาษีส่วนบุคคล
วิธีการป้องกัน
- เลือกใช้บริการซื้อสินค้าออนไลน์จากร้านค้าที่น่าเชื่อถือ
- ในหน้าเว็บขั้นตอนสำหรับการชำระเงิน (ที่จะต้องกรอกหมายเลขบัตรเครดิต) จะต้องเป็น https หรือมีแถบสีเขียวที่ระบุชื่อธนาคาร หรือชื่อผู้ให้บริการรับชำระเงิน เช่น paysbuy, omise, paypal
- เปิดบริการ sms หรือ email แจ้งเตือนเมื่อมีการใช้จ่ายผ่านบัตรเครดิต
4. Email Phishing
มีลักษณะเป็น link ที่ฝังมาในอีเมล์ เพื่อหลอกให้ผู้ใช้ click ไปยังหน้า เว็บไซต์ปลอมที่สร้างมาเหมือนกับหน้าเว็บไซต์จริงๆ เพื่อหลอกให้ผู้ใช้กรอกข้อมูล username และ password เพื่อนำข้อมูลเหล่านั้นไปใช้งานต่อ ตัวอย่างเช่น web phishing ที่ปลอมหน้าเว็บไซต์ของธนาคาร เพื่อหลอกขอข้อมูล username และ password เพื่อเข้าบัญชีธนาคารของเหยื่อได้ หรือ web phishing ที่ปลอมหน้ากรอกหมายเลขบัตรเครดิต เป็นต้น
วิธีการป้องกัน ตรวจสอบหน้าเว็บไซต์ และ URL ของเว็บไซต์ทุกครั้งก่อน กรอกข้อมูล username password หรือ หมายเลขบัตรเครดิต
5. การตั้ง username และ password ควรมีตั้งให้แตกต่างกันในแต่ละเว็บไซต์
เพื่อป้องกันหากเว็บไซต์ใดๆ ที่เราเป็นสมาชิกอยู่ ถูก hacker เจาะระบบเพื่อดึงข้อมูล username และ password มาได้ hacker จะไม่สามารถนำข้อมูลนั้นไป login เข้าระบบอื่นๆ ที่เราเป็นสมาชิกได้ แต่โดยทั่วไปแล้วผู้ใช้งานมักจะใช้ username และ password เดียวกันกับทุกๆ เว็บไซต์ที่ได้สมัครเป็นสมาชิก เพื่อความสะดวกและง่ายต่อการจดจำ เช่น ใช้กับการเข้า web mail ทุก account, facebook, youtube จนกระทั่งเว็บ online shopping ต่างๆ
วิธีการป้องกัน
- ตั้งรหัสผ่านของแต่ละเว็บไซต์ให้แตกต่างกัน
- การตั้งรหัส Pin ที่เข้าใช้งานแต่ละ application ควรตั้งรหัสให้แตกต่างกันด้วย
- เปลี่ยนรหัสผ่านบ่อยๆ
- ติดตามข่าวสาร IT ถ้าพบว่ามีข่าวเว็บไซต์ที่เราเป็นสมาชิกอยู่ โดน hacker เจาะเข้าระบบฐานข้อมูลได้ ให้ทำการเปลี่ยนรหัสผ่านทันที
ความรู้ทั้งห้าข้อนี้ มาจากการแบ่งปันโดยทีม CATcyfence ผู้ให้บริการรักษาความปลอดภัยระบบสารสนเทศ (IT Security) อ่านรายละเอียดต้นฉบับที่นี่
บทความนี้เป็น Advertorial
ลงทะเบียนเข้าสู่ระบบ เพื่ออ่านบทความฟรีไม่จำกัด
สวีเดน จากประเทศเล็กสู่ชาติแห่งนวัตกรรม บทเรียน 100 ปีของสวีเดนที่เริ่มจากการลงทุนกับคน
สวีเดนมีประชากรราว 10 ล้านคน สภาพอากาศหนาวเย็น และมีทรัพยากรสำคัญอย่างแร่เหล็กกับป่าไม้ ทว่าประเทศขนาดเล็กแห่งนี้สร้างบริษัทระดับโลกได้ต่อเนื่อง ตั้งแต่ SKF, Electrolux และ ASEA ที...
 0

เมื่อลูกค้าไม่ได้ตัดสินใจเพียงลำพังอีกต่อไป: Accenture Song เปิดเกมใหม่ของ CX ในยุค AI Agent
Tuomas Peltoniemi จาก Accenture Song สรุปห้าบทเรียนเรื่อง CX ในยุค AI Agent บนเวที Techsauce Global Summit 2026 พร้อมผลสำรวจผู้บริโภค 25,590 คนใน 16 ประเทศที่พบว่า 74% เชื่อ AI Age...
0

คุณอัศวิน พละพงศ์พานิช ซีอีโอ DeeMoney เปิดความจริงที่วงการชำระเงินไม่ค่อยพูดบนเวที Techsauce Global Summit 2026 ตั้งแต่โลกที่ไม่มีเครือข่ายโอนเงินระดับโลกจริง ไปจนถึงข้อสรุปว่าเทค...
0