Google พบคนร้ายใช้ AI ไล่แกะอัปเดตซอฟต์แวร์ แล้วสร้างโค้ดเจาะระบบเองโดยไม่มีคนคุม
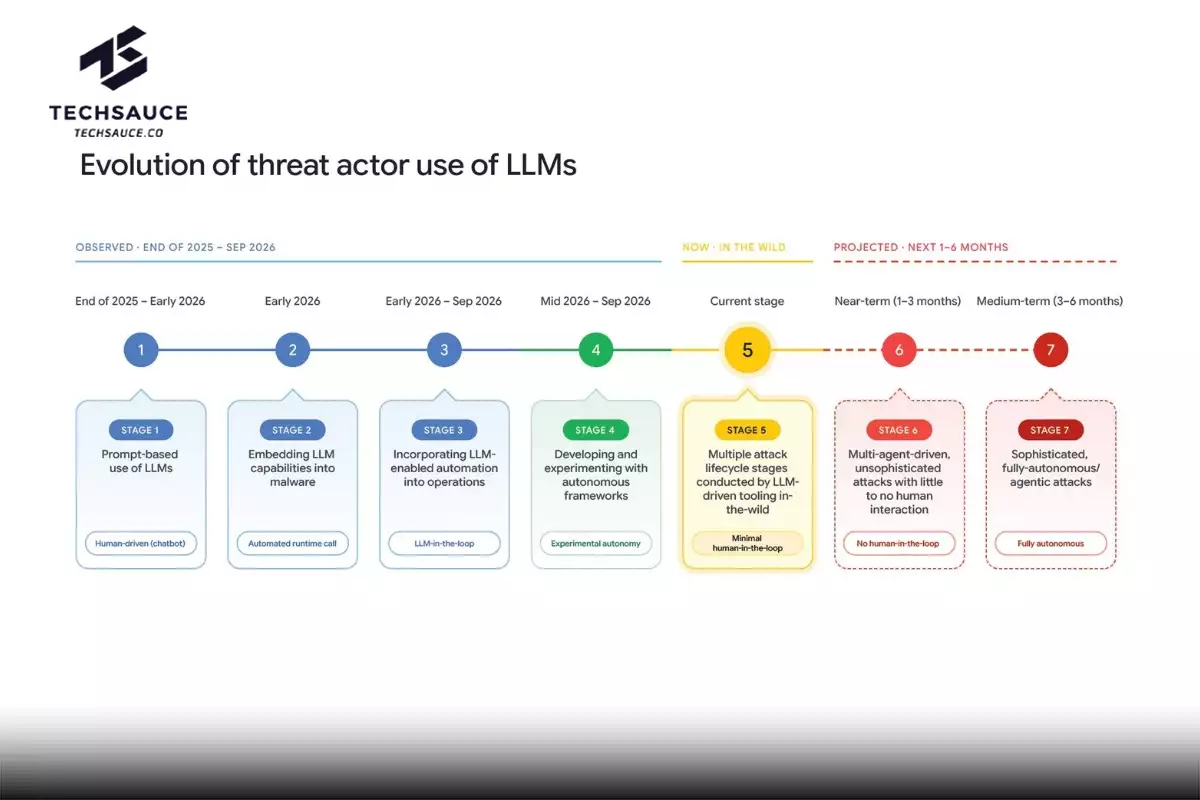
แฮกเกอร์ที่ไม่ต้องกิน ไม่ต้องนอน ไม่รู้จักเหนื่อย และไม่เคยหยุดหาช่องทางเจาะเข้าระบบ ไม่ใช่ภาพในนิยายไซไฟอีกต่อไป เพราะรายงาน AI Threat Tracker ฉบับล่าสุดของ Google Threat Intelligence Group (GTIG) พบว่าคนร้ายเริ่มใช้เฟรมเวิร์ก AI ที่ทำงานได้เองคอยสแกนอัปเดตซอฟต์แวร์อย่างต่อเนื่อง หาว่าแพตช์แต่ละตัวอุดช่องโหว่ตรงไหน แล้วสร้างโค้ดโจมตีช่องโหว่นั้นขึ้นมาเอง โดยไม่มีมนุษย์เข้าไปเกี่ยวข้องเลย
GTIG ระบุว่านี่เป็นครั้งแรกที่ทีมพบผู้ไม่หวังดีใช้เฟรมเวิร์กที่ขับเคลื่อนด้วย Large Language Model (LLM) ค้นหาและเจาะช่องโหว่แบบอัตโนมัติเต็มรูปแบบ และประเมินว่าภัยคุกคามจาก AI มาถึง 'จุดเปลี่ยนสำคัญ' แล้ว ขณะที่ Google มองว่าการรับมือภัยที่มาด้วยความเร็วของเครื่องจักรด้วยความเร็วของมนุษย์เป็นไปไม่ได้ จึงชูแนวทาง Google AI Threat Defense ระบบป้องกันที่ใช้ AI ค้นหาและแก้ช่องโหว่อย่างต่อเนื่องก่อนคนร้ายจะใช้ประโยชน์ได้
อัปเดตความปลอดภัยที่กลายเป็นแผนที่ให้คนร้าย
จุดเริ่มต้นของการโจมตีรูปแบบนี้อยู่ที่สิ่งที่ควรช่วยปกป้องผู้ใช้ เพราะทุกครั้งที่ผู้พัฒนาปล่อยแพตช์ความปลอดภัย ตัวแพตช์เองก็บอกใบ้ไปในตัวว่าช่องโหว่อยู่ตรงไหน คนร้ายจึงใช้เทคนิคเทียบโค้ดก่อนและหลังแพตช์ (Patch Diffing) เพื่อหาจุดที่ถูกแก้ แล้วพัฒนาโค้ดเจาะช่องโหว่ (Exploit) ไปโจมตีระบบที่ยังไม่ได้อัปเดต
ช่องโหว่ประเภทนี้เรียกว่า N-day คือช่องโหว่ที่เปิดเผยและมีแพตช์แล้ว แต่ยังมีอีกหลายระบบที่ไม่ได้ติดตั้ง ต่างจาก Zero-day ที่ยังไม่มีใครรู้และยังไม่มีแพตช์ออกมา GTIG อธิบายว่า N-day ดึงดูดคนร้ายเพราะมีแหล่งข้อมูลให้ศึกษาที่ขอบเขตชัดเจน ทั้งโค้ดสองเวอร์ชัน บันทึกประจำรุ่น (Release Notes) และโค้ดสาธิตช่องโหว่ ขณะที่การล่า Zero-day ต้องค้นในวงกว้างกว่ามาก
หลักฐานที่ชัดที่สุดคือระบบที่ GTIG เรียกว่า exploit_agent ซึ่งทีมพบบนเซิร์ฟเวอร์ทดสอบ (Staging Server) ที่ถูกเปิดทิ้งไว้ ระบบนี้เป็นเฟรมเวิร์กที่มี AI Agent หลายตัวทำงานร่วมกัน โดยใช้ได้ทั้งโมเดลแนวหน้า (Frontier Model) และโมเดลที่รันบนเครื่องของคนร้ายเอง หน้าที่ของมันคือเทียบโค้ดของซอฟต์แวร์เว็บแอปพลิเคชันยอดนิยมก่อนและหลังประกาศแพตช์อย่างต่อเนื่อง จากนั้นร่างและรันโค้ดเจาะระบบเองโดยไม่ต้องมีคนสั่ง
เมื่อเจาะเข้าไปได้แล้ว สคริปต์ชุดถัดไปจะสำรวจระบบภายใน สุ่มเดารหัสผ่าน และติดตั้งเว็บเชลล์ (Webshell) ซึ่งเป็นประตูหลังให้สั่งงานเซิร์ฟเวอร์จากระยะไกล อีกทั้งยังลบเว็บเชลล์ของคนร้ายกลุ่มอื่นทิ้งเพื่อยึดเครื่องไว้ใช้เพียงกลุ่มเดียว ข้อมูลจากฝั่งเหยื่อชี้ว่าเป้าหมายส่วนใหญ่เป็นเว็บไซต์สื่อ บันเทิง และการศึกษาในฝรั่งเศส
ช่องว่างระหว่างแพตช์ออกกับการถูกโจมตี เหลือเพียงไม่กี่วัน
ความเร็วที่ AI มอบให้คนร้ายสะท้อนออกมาในตัวเลขด้วย GTIG วิเคราะห์ว่าจำนวนการเปิดเผยช่องโหว่และโค้ดเจาะระบบเพิ่มขึ้นเกือบเท่าตัวระหว่างเดือนมกราคมถึงสิงหาคม 2026 ส่วน Zero-day ที่ถูกนำไปใช้โจมตีจริงเพิ่มจากเฉลี่ย 8 รายการต่อเดือนในปี 2025 เป็น 11 รายการต่อเดือนในปี 2026 ก่อนจะพุ่งขึ้นเป็น 22 รายการในเดือนสิงหาคม
กรณีที่เห็นภาพชัดคือซอฟต์แวร์จัดการงานพิมพ์ PaperCut ช่วงปลายเดือนสิงหาคม ซึ่งมีช่องโหว่ Zero-day สองตัวที่นำมาต่อกันจนรันคำสั่งบนเครื่องได้โดยไม่ต้องยืนยันตัวตน หลังเปิดเผยช่องโหว่ไม่ถึงหนึ่งวัน นักวิจัยและบริษัทความปลอดภัย Huntress ก็ใช้ LLM สร้างโค้ดเจาะระบบที่ใช้งานได้จริงออกมาแล้ว และเพียงสี่วันหลังการเปิดเผย GreyNoise ก็พบแคมเปญโจมตีองค์กรหลายร้อยแห่ง โดยคนร้ายขยายจากจุดที่เจาะเข้ามาได้ไปจนถึงสิทธิ์ผู้ดูแลระบบระดับสูงสุดขององค์กร (Domain Administrator) ภายในไม่กี่นาที
ถึงอย่างนั้น AI ไม่ได้ผลิตแต่โค้ดที่ใช้งานได้ GTIG ยังพบโค้ดสาธิตช่องโหว่ (Proof of Concept: PoC) จำนวนมากที่น่าจะสร้างด้วย LLM ซึ่งอ้างว่าใช้ได้แต่ใช้ไม่ได้จริง อย่างกรณีช่องโหว่ใน PHP ที่มีโค้ดลักษณะนี้ออกมาหลายร้อยชิ้น กลายเป็นภาระของฝ่ายป้องกันที่ต้องเสียเวลาตรวจสอบทีละชิ้น
เครื่องมือทดสอบระบบของคนดี ถูกพลิกมาใช้เจาะระบบจริง
นอกจากระบบที่คนร้ายสร้างขึ้นเอง GTIG และ Mandiant ยังพบผู้ไม่หวังดีหลายกลุ่มนำเฟรมเวิร์ก AI แบบโอเพนซอร์สสำหรับการทดสอบเจาะระบบ (Penetration Testing) ซึ่งเดิมสร้างมาให้ทีมความปลอดภัยใช้ตรวจหาจุดอ่อนขององค์กรตัวเอง มาใช้ในการโจมตีจริง ตัวอย่างเช่น ARTEX, CAIRN ที่ถูกพบในการโจมตีเป้าหมายกลุ่มอุตสาหกรรมอากาศยานในสหรัฐฯ และ PentAGI ที่คนร้ายกลุ่มหนึ่งนำไปดัดแปลงเพื่อสำรวจและสแกนช่องโหว่ขององค์กรในเอเชียช่วงปลายสิงหาคมถึงต้นตุลาคม
เฟรมเวิร์กเหล่านี้หาและเจาะช่องโหว่ที่ไม่ซับซ้อนได้เอง สร้างโค้ดโจมตีแบบใช้ครั้งเดียวทิ้ง และปรับวิธีการตามผลลัพธ์ที่ได้แบบเรียลไทม์ GTIG จึงมองว่าการที่คนร้ายหันมาใช้เครื่องมือกลุ่มนี้คือการเปลี่ยนผ่านสู่ยุคที่ 'การเจาะระบบเกิดขึ้นด้วยความเร็วของเครื่องจักร'
ข่าวดีสำหรับฝ่ายป้องกันคือ เครื่องมือเหล่านี้ยังแลกความแนบเนียนไปกับความเร็ว การปล่อยให้ AI รันเองโดยไม่จำกัดทำให้เกิดทราฟฟิกที่ตรวจย้อนหลังได้ ใช้ตัวระบุที่จดจำได้ และทิ้งร่องรอยในระดับโค้ดไว้ชัดเจน ทว่า GTIG คาดว่าเมื่อเครื่องมือและ LLM เบื้องหลังเก่งขึ้น บทบาทของมนุษย์จะลดลง และการโจมตีจะแนบเนียนขึ้นตามไปด้วย
ไม่ได้ใช้ AI แค่เจาะระบบ แต่ขโมย AI ของเหยื่อมาใช้ด้วย
รายงานฉบับเดียวกันยังชี้ว่า AI กลายเป็นทั้งเครื่องมือและเป้าหมายของคนร้ายไปพร้อมกัน โดยคนร้ายขโมยโทเคนเข้าใช้งานและกุญแจ Application Programming Interface (API) ของบริการ LLM จากเครื่องและระบบพัฒนาซอฟต์แวร์ขององค์กร ไปใช้เองหรือขายต่อในตลาดใต้ดิน พฤติกรรมนี้ถูกเรียกว่า LLMJacking ข้อมูลจากทีมรับมือเหตุการณ์ของ Mandiant ระบุว่าบางกรณีค่าใช้จ่ายปลอมพุ่งเกิน 100,000 ดอลลาร์สหรัฐในวันเดียว และสะสมได้ถึง 1 ล้านดอลลาร์สหรัฐก่อนองค์กรจะแก้ไขทัน
อีกช่องทางที่น่าจับตาคือผู้ช่วยเขียนโค้ด AI เพราะกลุ่มที่คาดว่าเชื่อมโยงกับเกาหลีเหนือเข้าไปแก้ไฟล์ตั้งค่าของผู้ช่วยเขียนโค้ดในคลังโค้ดภายในองค์กร ให้ดาวน์โหลดประตูหลัง (Backdoor) ทันทีที่นักพัฒนาเปิดเครื่องมือขึ้นมาใช้งาน
เมื่อคนร้ายไม่หยุดพัก ระบบป้องกันก็ต้องไม่หยุดพักเช่นกัน
ภาพทั้งหมดนี้คือเหตุผลที่ Google ผลักดันการป้องกันแบบ Agentic ผ่าน Google AI Threat Defense ซึ่งรวม Gemini และโมเดลแนวหน้าอื่น ๆ เข้ากับเครื่องมือและทีมผู้เชี่ยวชาญหลายส่วน ได้แก่ Wiz ที่ช่วยให้บริบทและจัดลำดับว่าช่องโหว่ไหนเสี่ยงที่สุดและต้องแก้ก่อน, CodeMender ซึ่งเป็น AI Agent ที่สร้างแพตช์แก้ช่องโหว่ให้อัตโนมัติ และความเชี่ยวชาญจากหน้างานจริงของ Mandiant หน่วยข่าวกรองภัยคุกคามในเครือ Google Cloud
ในทางเทคนิค ระบบนี้ใช้หลายโมเดลร่วมกันเพื่อบาลานซ์ระหว่างต้นทุนกับความครอบคลุม โดยให้โมเดลขนาดเล็กทำหน้าที่สแกนอย่างต่อเนื่อง แล้วเรียกใช้โมเดลแนวหน้าเฉพาะทางเมื่อพบช่องโหว่ที่มีความเสี่ยงสูง นอกจากนี้ Google ยังใช้ Big Sleep ที่พัฒนาโดย Google DeepMind ร่วมกับ Project Zero ค้นหาช่องโหว่ที่ยังไม่มีใครรู้ก่อนคนร้ายจะเจอ
Google สรุปไว้ว่า ‘คนร้ายส่วนใหญ่ไม่ได้ใช้วิธีใหม่ที่ล้ำหน้าในการเจาะระบบ แต่ยังคงพุ่งเป้าไปที่ปัญหาเดิมที่รู้กันอยู่แล้วและยังไม่ถูกแก้ เพียงแต่ทำได้เร็วขึ้นและในวงกว้างกว่าเดิมมาก แทนที่จะพึ่งแรงคนเพื่อตามให้ทัน เราต้องหันมาใช้การป้องกันแบบ Agentic ไม่เช่นนั้นเราก็เสี่ยงจะตามไม่ทัน’
แฮกเกอร์ที่ไม่เคยหลับจึงไม่ได้น่ากลัวเพราะมีเทคนิคใหม่ แต่เพราะช่องว่างระหว่างวันที่แพตช์ออกกับวันที่องค์กรอัปเดตจริงกำลังถูก AI บีบให้แคบลงเรื่อย ๆ ผู้ที่สนใจสามารถอ่านรายงาน AI Threat Tracker ฉบับเต็มได้บน Google Cloud Threat Intelligence Blog
ลงทะเบียนเข้าสู่ระบบ เพื่ออ่านบทความฟรีไม่จำกัด
Microsoft เปิดตัว Copilot Workspaces บนเวที Ignite 2026 พื้นที่ทำงานร่วมที่ทีมคนกับ AI Agent ทำโปรเจกต์เดียวกัน AI ร่าง คนตรวจ แก้ Word, Excel, PowerPoint ได้ในที่เดียว และเตรียมดึ...
 0
Google Spark เปลี่ยนเป็น Tasks ผู้ช่วยจัดการงานจุกจิกฟรี ขับเคลื่อนด้วย Gemini 4 Hydrogen
Google เปลี่ยนชื่อ Spark เป็น Tasks ใน Gemini เปิดใช้ฟรีใน 6 ประเทศ ขับเคลื่อนด้วย Gemini 4 Hydrogen สั่ง AI วางแผนอาหาร จัดปฏิทิน ไล่บิล ส่วนผู้ใช้สหรัฐฯ ให้ AI โทรหาร้าน จ่ายผ่าน...
0

OpenAI เปิดตัว GPT-6.2 Sol และ GPT-6.2 Astra สองโมเดลใหม่สำหรับงานประจำวันและงานซับซ้อน พร้อมโชว์ Paris Atlas ปารีสเสมือนที่ใช้ Astra พัฒนาให้ผู้ใช้เดินหรือขับรถสำรวจเมืองผ่านเบราว...
0