คุยกับ Volker Rath Field CISO ของ Cloudflare เมื่อ Agent ทำพลาด ใครต้องรับผิด?
ระบบป้องกันเครือข่าย ระบบยืนยันตัวตน และระบบป้องกันแอปพลิเคชัน ที่องค์กรลงทุนกันมาหลายปี กำลังได้ผลน้อยลงกว่าที่เคย และ Volker Rath ผู้บริหารด้านความมั่นคงปลอดภัยสารสนเทศประจำภาคสนาม (Field Chief Information Security Officer: Field CISO) ของ Cloudflare บอกว่าองค์กรต้องยอมรับความจริงข้อนี้ให้ได้ก่อน เพราะ AI ฝั่งผู้โจมตีทำงานได้เร็วและอัตโนมัติกว่าที่ระบบแบบเดิมจะรับมือไหว
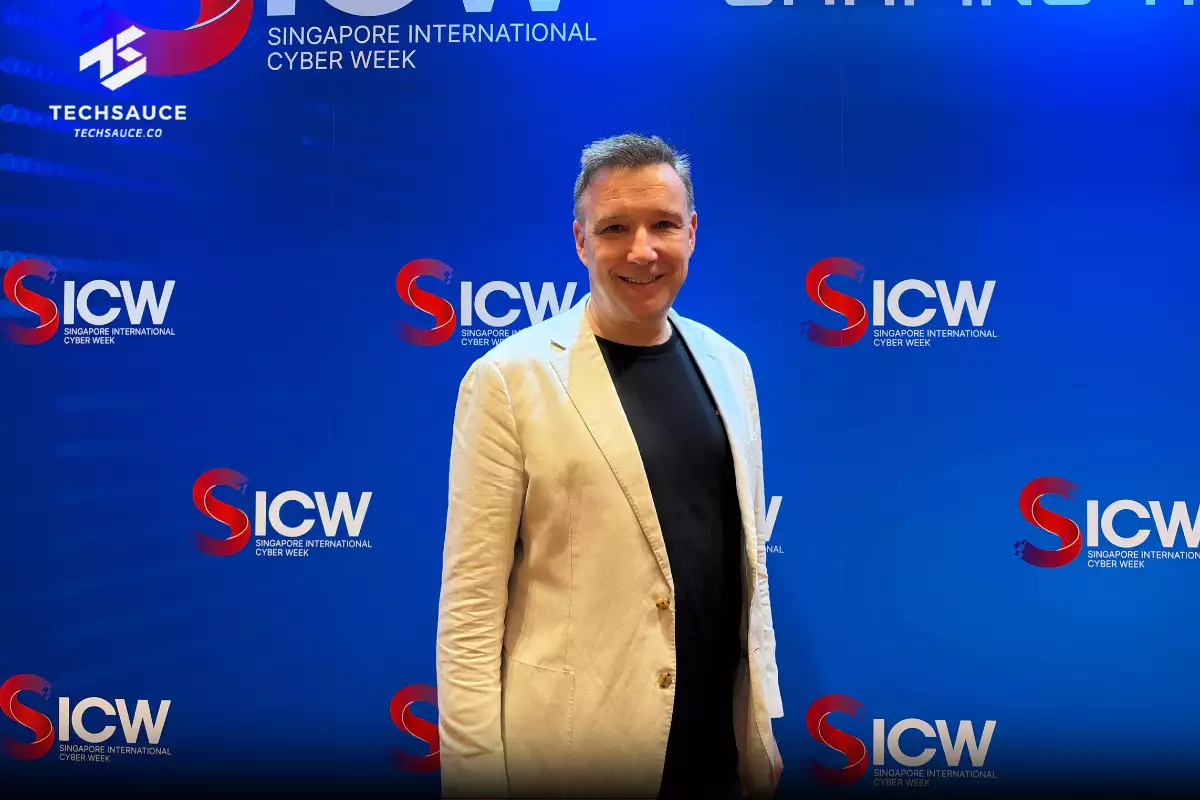
Techsauce ได้มีโอกาสพูดคุยกับคุณ Volker ระหว่างงาน GovWare 2026 ที่สิงคโปร์ ซึ่งจัดขึ้นเป็นส่วนหนึ่งของ Singapore International Cyber Week (SICW) 2026 ตลอดบทสนทนา คุณ Volker ย้ำประเด็นเดียวกันซ้ำหลายครั้ง คือความปลอดภัยมักผิดพลาดเมื่อเราคิดว่ามันเป็นปัญหาทางเทคนิค ในหลายเรื่องเทคโนโลยีมีคำตอบอยู่แล้ว สิ่งที่ยังต้องแก้คือวิธีคิดของคน และกระบวนการขององค์กร ตั้งแต่การรับมือภัยยุค AI การจัดการ Shadow AI ไปจนถึงการกำกับดูแล AI Agent
AI ไม่ได้พังประตูเข้ามา แต่กำลังเจาะที่ความไว้ใจ
ก่อนหน้านี้ บนเวที Cloudflare Connect ที่ซิดนีย์ คุณ Volker พูดถึง ‘ยุคหลัง Mythos’ (Post-Mythos Era) โดย Mythos คือโมเดล AI ระดับแนวหน้า (Frontier Model) ของ Anthropic ที่ค้นหาช่องโหว่และสร้างวิธีเจาะระบบได้เองโดยแทบไม่ต้องมีคนช่วย ซึ่งทำให้การโจมตีขยับจากการพยายามฝ่าเข้าไปตรง ๆ มาเป็นการเจาะผ่านความไว้ใจด้วยความเร็วสูง คำถามแรกจึงอยู่ที่ว่า สิ่งนี้เปลี่ยนอะไรสำหรับบริษัทขนาดกลางในเอเชียตะวันออกเฉียงใต้ และในอีกสองปีข้างหน้า AI แบบนี้จะเข้าข้างฝ่ายโจมตีหรือฝ่ายป้องกัน
Volker ตอบติดตลกว่าเรื่องเข้าข้างใคร อาจต้องไปถามโมเดล AI เองว่าชอบฝ่ายไหนมากกว่า ส่วนสถานการณ์ในเอเชียก็ไม่ได้ต่างจากที่อื่นในโลกมากนัก แม้ข้อมูลจาก Cloudflare Radar ซึ่งเป็นแพลตฟอร์มข้อมูลทราฟฟิกอินเทอร์เน็ตของ Cloudflare จะมีตัวเลขแยกรายประเทศอย่างไทย เกาหลี และออสเตรเลียที่ต่างกันอยู่บ้าง แต่ข้อความที่ตัวเลขเหล่านั้นบอกตรงกันคือ ภูมิทัศน์ของภัยคุกคามกำลังเปลี่ยนไป
สิ่งที่เปลี่ยนชัดที่สุดคือ AI เก่งขึ้นเรื่อย ๆ ในการทำให้เราไว้ใจ คุณ Volker อธิบายว่าความไว้ใจเป็นทั้งเกราะที่แข็งแรงที่สุดและจุดอ่อนที่สุดของเรา หากเราไม่ลงมือทำอะไรก่อนสร้างความไว้ใจได้ นั่นเป็นเรื่องดี แต่หากไว้ใจเร็วเกินไปก็กลายเป็นเรื่องร้าย และ AI กำลังโจมตีจุดอ่อนนี้อยู่ โดย AI ฝั่งผู้โจมตีส่งฟิชชิง (Phishing) ได้ครบทุกรูปแบบแบบอัตโนมัติ รวมถึงการหลอกผ่านเสียงและวิดีโอ ทั้งยังหาช่องโหว่ในกฎของไฟร์วอลล์และไฟร์วอลล์สำหรับเว็บแอปพลิเคชัน (Web Application Firewall: WAF) รวมถึงช่องโหว่ในระดับแอปพลิเคชันได้เองทั้งหมด
‘เราต้องยอมรับว่ามาตรการป้องกันของเรา ทั้งในระดับเครือข่าย ตัวตน และแอปพลิเคชัน มีประสิทธิภาพน้อยลง’
คำตอบมีอยู่แล้วตั้งแต่ปี 2020 คือ Zero Trust
เมื่อยอมรับความจริงข้อนี้แล้ว คำถามต่อมาคือจะรับมืออย่างไร ซึ่งคุณ Volker ยืนยันว่าเรามีคำตอบอยู่แล้ว นั่นคือเอกสารของสถาบันมาตรฐานและเทคโนโลยีแห่งชาติสหรัฐฯ (National Institute of Standards and Technology: NIST) ตั้งแต่ปี 2020 ว่าด้วยแนวคิดไม่ไว้ใจใครโดยอัตโนมัติ (Zero Trust) และการเข้าถึงเครือข่ายแบบ Zero Trust (Zero Trust Network Access) ทั้งนี้คุณ Volker ย้ำว่าสิ่งเหล่านี้ไม่ใช่ผลิตภัณฑ์ แต่เป็นหลักการ คือต้องสร้างความไว้ใจใหม่ในทุกเซสชันการใช้งาน
ในระดับเครือข่าย คุณ Volker ยกตัวอย่างว่า หากผู้โจมตีมี AI ที่ทรงพลังที่สุดอย่าง Mythos แล้วต้องการเจาะเครือข่ายหนึ่ง ถ้ามองเห็นเครือข่ายนั้นก็สแกนหาช่องโหว่ได้ แต่ภายใต้ Zero Trust ผู้โจมตีจะมองไม่เห็นเครือข่ายเลยจนกว่าจะสร้างความไว้ใจได้ อาวุธที่ทรงพลังที่สุดก็กลายเป็นของไร้ประโยชน์ องค์กรจึงควรใช้ Zero Trust Network Access ให้มากขึ้น เพื่อไม่เปิดเครือข่ายให้คนที่ยังไม่ผ่านการยืนยันได้เห็น
หลักเดียวกันใช้กับระบบตัวตนด้วย คุณ Volker มองว่าอะไรก็ตามที่มีอายุยาวนาน ไม่ว่าจะเป็นเซสชันที่เปิดค้างไว้นาน ชื่อผู้ใช้และรหัสผ่านที่ไม่เคยเปลี่ยน หรือโทเคนสำหรับเข้าถึงระบบ (Access Token) ที่ใช้ได้นาน ล้วนเป็นสิ่งที่ไม่ดี เพราะ Zero Trust กำหนดให้สร้างความไว้ใจใหม่ทุกเซสชัน ความไว้ใจจึงต้องมีอายุสั้น
‘อะไรก็ตามที่มีอายุยาวในเรื่องของตัวตน คือยาพิษ’
แนวคิดนี้ยังลามไปถึงวิธีตั้งกฎป้องกันด้วย แต่เดิมเมื่อทีมเขียนกฎ WAF ขึ้นมาหนึ่งข้อ กฎนั้นจะอยู่ไปอีกนานและทำหน้าที่ป้องกันได้ดี แต่วันนี้ AI เปลี่ยนเส้นทางและกลวิธีการโจมตี (Tactics, Techniques and Procedures: TTPs) อยู่ตลอดเวลา กฎที่อยู่นานจึงไม่ใช่สิ่งที่ต้องการอีกต่อไป องค์กรต้องวิเคราะห์สิ่งที่เกิดขึ้นในขณะนั้น แล้วสร้างกฎแบบไดนามิกที่อาจมีอายุเพียงวันเดียว เพราะ AI ขยับไปแล้ว ฝ่ายป้องกันก็ต้องขยับตาม
Volker จึงแนะนำลูกค้าว่า เวลาจัดซื้อซอฟต์แวร์ด้านความปลอดภัย อย่าใช้เกณฑ์คัดเลือกแบบเดิม แต่ให้มองที่ความคล่องตัวของระบบป้องกัน ซึ่งเป็นสิ่งที่หลายองค์กรยังไม่มีในคู่มือการจัดซื้อจัดจ้าง
‘ความเร็วคือเกมใหม่ AI เปลี่ยนแปลงอยู่ตลอดเวลา จงสร้างระบบป้องกันที่ไม่ได้แค่แข็งแรง แต่ต้องคล่องตัวและเป็นอัตโนมัติสูง’
เลิกเป็น ‘ฝ่ายที่คอยห้าม’ แล้วเปลี่ยนเป็นวิศวกร
ระบบป้องกันที่ต้องคล่องตัวขึ้นนำมาสู่อีกโจทย์หนึ่ง คือพนักงานที่ใช้เครื่องมือนอกระบบ รายงาน Cloudflare Security Signals Report อ้างผลวิจัยว่า 98% ของพนักงานใช้แอปที่องค์กรไม่ได้อนุมัติ ทั้งในรูปแบบ AI นอกการควบคุม (Shadow AI) และระบบไอทีนอกการควบคุม (Shadow IT) คุณ Volker เคยเขียนไว้ว่าองค์กรส่วนใหญ่มักตอบสนองด้วยการปิดกั้น ทั้งที่คนที่หาทางเลี่ยงระบบทางการมักกำลังส่งสัญญาณว่ามีความต้องการทางธุรกิจจริง คำถามคือทีมความปลอดภัยควรตอบรับสัญญาณนั้นอย่างไร แทนที่จะปิดทิ้ง
Volker ชี้ว่านี่คือปัญหาเก่าของวงการ ที่ฝ่ายความปลอดภัยมักถูกมองเป็น ‘ฝ่ายที่คอยบอกว่าไม่’ ชี้นิ้วห้ามคนอื่น และทำตัวเป็นผู้เฝ้าประตูที่ทุกคนต้องมาขออนุญาตก่อน ทางออกจึงเริ่มจากการเปลี่ยนบทบาทของฝ่ายความปลอดภัย จากผู้ทำหน้าที่ตำรวจ มาเป็นวิศวกร เพราะบทบาทของตำรวจคือบอกว่า ‘อย่าทำ’ ขณะที่บทบาทของวิศวกรคือถามว่า ‘คุณต้องการอะไร และผมจะช่วยได้อย่างไร’
เหตุผลไม่ใช่แค่เรื่องทัศนคติ แต่เป็นเรื่องขนาดของงานด้วย เมื่อโลกเปลี่ยนเร็วขนาดนี้ องค์กรไม่มีทางมีคนมากพอจะตอบทุกคำขอ ซึ่งหลายครั้งเป็นคำขอที่สมเหตุสมผล เช่น พนักงานต้องใช้เครื่องมือนี้เพื่อทำงาน และรอให้ฝ่ายความปลอดภัยวิเคราะห์จนเสร็จไม่ไหว
‘ตำรวจขยายขนาดไม่ได้ เพราะพวกเขาเป็นมนุษย์ สิ่งที่ขยายขนาดได้คือสิ่งที่เราทำให้เป็นอัตโนมัติ’
ถึงอย่างนั้น คุณ Volker ไม่ได้บอกว่าต้องเปิดทุกอย่าง แต่เสนอให้มองความปลอดภัยตามขอบเขตความเสี่ยง (Risk Scope) ส่วนที่เกี่ยวกับข้อมูลอ่อนไหวสูงยังต้องเข้มงวดแบบขาวกับดำ และยังต้องมีตำรวจ เพราะถ้าพลาดจะสร้างความเสียหายใหญ่ แต่ไม่ใช่ทุกกรณีใช้งานในองค์กรที่แตะข้อมูลอ่อนไหว ในหลายส่วนองค์กรจึงยืดหยุ่นได้มากกว่านั้น เพราะถ้าผิดพลาดก็ไม่ใช่จุดจบของโลก
งานด้านความปลอดภัยเองก็เป็นตัวอย่างที่ดี เครื่องมือที่ช่วยคัดกรองเหตุการณ์หรือวิเคราะห์เหตุผิดปกติแบบอัตโนมัติเป็นเพียงเครื่องมือช่วย หากผลลัพธ์คลาดเคลื่อนไปบ้างก็ยังดีกว่าไม่มีเลย ดังนั้นถ้าองค์กรต้องการเครื่องมือเพิ่ม ก็ควรมีกระบวนการตรวจสอบแบบอัตโนมัติ และอนุมัติเครื่องมือเข้ารายการที่อนุญาตให้เร็วขึ้น
Shadow AI แก้ได้ด้วยเทคโนโลยีแล้ว ที่เหลือคือเรื่องคน
สำหรับ Shadow AI โดยเฉพาะ Volker บอกว่าในทางเทคนิคแก้ได้แล้ว พร้อมยกตัวอย่างตัวเองว่า หากใช้โน้ตบุ๊กของ Cloudflare เปิดเครื่องมือ AI ที่ยังไม่ได้รับอนุมัติ ระบบจะบล็อกทันที เบื้องหลังคือการใช้ชุดเครื่องมือ Zero Trust ร่วมกับ AI Gateway ซึ่งเป็นด่านกลางที่ควบคุมการเชื่อมต่อระหว่างผู้ใช้กับโมเดล AI
แต่คำถามที่ยากกว่าคือจะเปิดอะไร อนุญาตอะไร และไม่อนุญาตอะไร ซึ่งคุณ Volker มองว่าในเรื่อง AI การมีทางเลือกสำคัญมาก เพราะการใช้โมเดลที่แพงที่สุดกับงานที่ง่ายที่สุดนั้นไม่คุ้มค่า ธุรกิจจึงต้องมีทางเลือก ขณะเดียวกันก็ต้องมีการควบคุม โดยการผสาน Zero Trust บนอุปกรณ์ปลายทางเข้ากับ AI Gateway แก้ปัญหาทางเทคนิคได้ราว 90% และวงการก็ก้าวข้ามช่วงต้นปีที่ยังไม่แน่ใจว่าต้องพัฒนาเครื่องมืออะไรมาแล้ว
เมื่อเทคโนโลยีพร้อม สิ่งที่ต้องแก้ต่อจึงเป็นเรื่องกระบวนการและคน ทั้งการนำเครื่องมือที่ถูกต้องมาใช้ และการวางราวกั้น (Guardrails) ที่เหมาะสม ซึ่งคุณ Volker ชอบคำนี้เป็นพิเศษ
‘ราวกั้นไม่ได้บอกว่า ไม่ แต่บอกว่า ได้ ถึงแค่ตรงนี้ และนั่นคือแนวทางที่ถูกต้อง’
นโยบายในไฟล์ PDF ตามไม่ทันความเร็วของ AI
จากเรื่องเครื่องมือ บทสนทนาขยับไปสู่ระดับนโยบาย Volker เคยเขียนไว้ว่าคู่มือการกำกับดูแล AI (AI Governance Playbook) ที่องค์กรส่วนใหญ่กำลังร่าง ล้าสมัยไปแล้วตั้งแต่ยังเขียนไม่เสร็จ ขณะที่ในไทย ธนาคารแห่งประเทศไทยได้ออกแนวนโยบายการบริหารความเสี่ยงจากการใช้ AI สำหรับผู้ให้บริการทางการเงิน และร่างกฎหมาย AI ก็เพิ่งเปิดรับฟังความคิดเห็นสาธารณะไปในปีนี้ คำถามจึงอยู่ที่ว่าองค์กรไทยควรทำอะไรต่างออกไป เพื่อให้นโยบายตามทัน และการตัดสินใจแบบไหนที่ไม่ควรยกให้ AI Agent
Volker เปิดคำตอบสั้น ๆ ว่า ‘PDF ใช้ไม่ได้’ เพราะลองนึกภาพการสั่งงานนักพัฒนาให้ส่งงานพรุ่งนี้ แล้วบอกให้ไปอ่าน PDF 20 ไฟล์บน SharePoint ก่อนลงมือ ซึ่งไม่มีทางได้ผล องค์กรยังทุ่มน้ำหนักให้กับนโยบายและกรอบการทำงานมากเกินไป แม้สิ่งเหล่านี้จำเป็นจริง แต่ไม่จำเป็นต้องอยู่ในรูป PDF
ทางออกข้อแรกคือการทำให้นโยบายเป็นอัตโนมัติ หรือเขียนนโยบายในรูปแบบโค้ด (Policy-as-Code) เพื่อให้บังคับใช้ได้ในวงกว้าง ซึ่งเป็นจุดที่กรอบการทำงานและนโยบายส่วนใหญ่ล้มเหลว เพราะคิดว่าตัวนโยบายคือสิ่งสำคัญที่สุด หากบังคับใช้ในวงกว้างไม่ได้ องค์กรก็ต้องจ้างตำรวจเพิ่มอีก 50,000 คน
‘นโยบายเป็นสิ่งสำคัญมาก แต่อย่าใส่จุดจบประโยคตรงนั้น ต้องเป็นจุลภาค นโยบายสำคัญมาก และต้องบังคับใช้ได้ในวงกว้าง’
ข้อที่สองคือต้องมีคำแนะนำเชิงปฏิบัติมากขึ้น คุณ Volker มองว่ากรอบบริหารความเสี่ยงต่าง ๆ ล้วนถูกต้องและเป็นสามัญสำนึก แต่เป็นเพียงเป้าหมายระดับสูง ซึ่งคนส่วนใหญ่รู้อยู่แล้วว่าต้องมีกรอบกำกับดูแล ต้องประเมินความเสี่ยง และต้องวางมาตรการควบคุม สิ่งที่ขาดคือเนื้อแท้ที่จับต้องได้ หรือคำแนะนำที่นำไปทำได้จริง ซึ่งเป็นสิ่งที่คุณ Volker กำลังทำร่วมกับลูกค้าหลายราย
ถ้ามี AI Agent 10,000 ตัว จะปิดตัวไหนก่อน
เมื่อวันนี้ยังไม่มีมาตรฐานกลางของอุตสาหกรรมหรือระดับโลกสำหรับการกำกับดูแล AI ทาง Volker จึงเลือกช่วยลูกค้าตั้งคำถามที่ดีขึ้น แทนการหาคำตอบสำเร็จรูป ผ่านการทดลองทางความคิดข้อหนึ่ง
ให้ลองนึกภาพว่าองค์กรมี AI Agent 10,000 ตัว ทำงานอัตโนมัติแทนคนต่าง ๆ บางตัวทำงานแทนคนที่ลาออกไปแล้วด้วยซ้ำ และไม่มีการประชุมเช้าวันจันทร์กับ Agent เหล่านี้ วันหนึ่งต้นทุนสูงเกินไป องค์กรสั่งให้ลดค่าใช้จ่าย 20% คำถามคือจะใช้ตัวชี้วัดอะไรตัดสินใจทางธุรกิจแบบอัตโนมัติว่าจะปิด Agent ตัวไหน
จะปิดตัวที่มีความเสี่ยงด้านความปลอดภัยและการปฏิบัติตามกฎก่อน หรือปิดตัวที่สำคัญน้อยที่สุด จะวัดผลตอบแทนจากการลงทุน (Return on Investment: ROI) ของ Agent อย่างไร เพราะราคาไม่ใช่ประเด็น ถ้าของแพงแต่ให้ผลตอบแทน 10 เท่าก็คุ้มที่จะจ่าย หรือจะดูที่คุณภาพ การใช้งานที่ซ้ำซ้อน ความพึงพอใจของลูกค้าที่ใช้ Agent ความจำเป็นทางธุรกิจ หรือต้องดูทั้งหมด
Volker ชี้ว่ากับพนักงานที่เป็นมนุษย์ เรารู้คำตอบเหล่านี้ทั้งหมด รู้ว่าใครประพฤติดี ใครทำงานมีคุณภาพ ใครมาตรงเวลา และใครไว้ใจได้ แต่กับ Agent เรายังไม่มีข้อมูลแบบนั้น ทั้งยังไม่มีใครคิดถึงช่วงท้ายของวงจรชีวิตว่าควรปิด Agent เมื่อไร เพราะทุกคนอยู่ในโหมดสร้าง ไม่ก็โหมดตื่นตระหนกเรื่องความปลอดภัยของ AI
องค์กรจึงต้องถอยออกมาหนึ่งก้าว แล้วถามว่าใครบ้างที่ต้องการการกำกับดูแล ซึ่งมีตั้งแต่ CEO เจ้าของแอปพลิเคชัน ผู้บริหารฝ่ายการเงิน ผู้บริหารฝ่ายความเสี่ยง ไปจนถึงฝ่ายตรวจสอบ ฝ่ายบริหารความเสี่ยง และทีมที่ต้องเตรียมพร้อมด้านนิติวิทยาศาสตร์ดิจิทัล แล้วรวบรวมคำถามของทุกฝ่ายด้วยการเขียนเป็นเรื่องราวผู้ใช้ (User Story) เช่น ‘ในฐานะเจ้าของแอปพลิเคชัน ฉันต้องการรู้ว่า Agent ของฉัน...’ ซึ่งอาจมี 10 ถึง 20 คำถาม เพราะเป็นเงินที่จ่ายออกจากกระเป๋าของคนนั้นเอง
‘เราต้องเข้าใจให้ดีขึ้นว่า การมองเห็นและการควบคุมที่แท้จริงหน้าตาเป็นอย่างไร เพื่อให้เราใช้งาน Agentic AI ในวงกว้างได้อย่างมั่นใจ’
สำหรับคุณ Volker คำแนะนำด้านการกำกับดูแลควรพาองค์กรไปสู่เป้าหมายปลายทางนี้ แม้วันนี้จะยังไม่มีใครมีคำตอบครบทุกข้อก็ตาม
Agent ทำพลาด คนที่จ่ายเงินต้องเป็นเจ้าของความเสี่ยง
การกำกับดูแลที่ดีนำไปสู่คำถามที่ยากที่สุดของยุค Agent คุณ Volker เคยกล่าวไว้ว่าความรับผิดชอบต่อพฤติกรรมของ Agent ไม่มีวันส่งต่อให้คนอื่นได้ แล้วถ้า AI Agent ของผู้ให้บริการภายนอกทำผิดพลาด ใครต้องรับผิดชอบ
คุณ Volker เล่าว่าเพิ่งเจอคนหนึ่งที่ภูมิใจกับงานที่ทำด้วย AI มาก แต่เมื่อคุณ Volker ไม่ได้รู้สึกว่างานนั้นดีนัก คนคนนั้นกลับโทษว่า AI ห่วย ซึ่งสะท้อนนิสัยที่พบได้บ่อย คือถ้างานออกมาดีก็เป็นฝีมือเรา แต่ถ้าไม่ได้ผลก็โทษ AI Agent
‘คุณเป็นเจ้าของมัน ถ้ามันออกมาจาก AI ของคุณ คุณคือเจ้าของ ทั้งด้านดี และ ด้านแย่’
ประเด็นนี้เป็นส่วนหนึ่งของโมเดลการกำกับดูแล ซึ่งต้องแยกให้ชัดระหว่างผู้ที่มีหน้าที่ลงมือทำ (Responsible) กับผู้ที่ต้องรับผิดต่อผลลัพธ์ (Accountable) คุณ Volker ยกตัวอย่างว่า CISO มีหน้าที่ดูแลความปลอดภัย แต่ไม่ใช่ผู้รับผิดต่อผลลัพธ์ หากความปลอดภัยล้มเหลว CEO คือคนที่ต้องรับโทษทางกฎหมาย เว้นแต่ CISO จะเป็นผู้กระทำผิดเอง เมื่อองค์กรใช้ AI Agent จึงต้องตอบให้ได้ว่า Agent นั้นทำงานแทนใคร ใครเป็นคนจ่ายเงิน และใครเป็นเจ้าของความเสี่ยงทางธุรกิจ
คำถามนี้ชัดขึ้นมากหลังกรณีที่ AI Agent ของ OpenAI เจาะเข้าระบบของ Medicare ประกันสุขภาพถ้วนหน้าของออสเตรเลีย Volker ตั้งข้อสังเกตว่า หากเป็นคนอื่นที่ปล่อยให้ Agent หลุดไปเจาะระบบของบริษัทอื่น ผลที่ตามมาอาจถึงขั้นติดคุก แต่ OpenAI ออกเพียงแถลงการณ์ ซึ่งสะท้อนว่าโมเดลความรับผิดชอบตอนนี้ยังบกพร่องอยู่ ถึงอย่างนั้นก็เป็นเครื่องเตือนใจที่ชัดเจน และเรื่องนี้ก็ไม่ใช่ของใหม่ เพราะวงการเคยจัดการคำถามแบบเดียวกันมาแล้วกับระบบเทคโนโลยีเชิงปฏิบัติการ (Operational Technology: OT) ปัญหาจึงไม่ใช่การไม่รู้ว่าต้องทำอะไร แต่คือต้องเตือนตัวเองให้ลงมือทำ
สำหรับ Volker ผู้ที่ใช้และจ่ายเงินให้ AI Agent ควรได้เห็นความเสี่ยงของ Agent นั้น และต้องตระหนักว่าตัวเองคือผู้รับผิดต่อความเสี่ยง เพราะถ้า Agent หลุดการควบคุมแล้วตำรวจมาเคาะประตู คนที่ตำรวจอยากคุยด้วยคือคุณ เมื่อเห็นความเสี่ยงชัดเจน คนจึงจะเปลี่ยนพฤติกรรม และยอมจัดงบประมาณมาวางมาตรการควบคุมที่เหมาะสม
ข้อที่หลายคนยังไม่ทันคิดคือ ราวกั้นที่ฝังอยู่ในตัว Agent เองนั้นไม่ได้ผลจริง เพราะเกิดผลประโยชน์ทับซ้อนภายใน Agent การกำกับดูแลที่ดีจึงต้องมีกลไกที่อยู่ภายนอกและคอยดูแล Agent อีกชั้นหนึ่ง เหมือนที่เราทำกับมนุษย์
‘ทุกงานของ Agent ต้องใช้พลัง AI Token ในการกำกับดูแลเท่ากัน นั่นหมายความว่าต้นทุนเพิ่มเป็นสองเท่า คุณพร้อมจ่ายไหม ถ้าไม่ คุณก็ต้องแบกความเสี่ยงไว้เอง’
Volker มองว่าหลายองค์กรยังไม่ตระหนักว่าต้นทุนของ AI ไม่ได้มีแค่ค่าสร้าง แต่ยังรวมถึงต้นทุนและแรงที่ต้องใช้จัดการความเสี่ยงที่ตามมา พร้อมทั้งต้องระบุให้ชัดว่าใครเป็นเจ้าของความเสี่ยงนั้น คำตอบของคำถามสุดท้ายจึงวนกลับมาที่ประเด็นเดียวกับตอนต้นบทสนทนา คือนี่เป็นปัญหาเรื่องคนและกระบวนการ มากกว่าปัญหาทางเทคนิค
อ้างอิง : บทสัมภาษณ์ Volker Rath Field CISO ของ Cloudflare โดย Techsauce ในงาน GovWare 2026 ภายใต้ Singapore International Cyber Week (SICW) 2026 และ Cloudflare Security Signals Report 2026
ลงทะเบียนเข้าสู่ระบบ เพื่ออ่านบทความฟรีไม่จำกัด

AI ทำให้แฮกธนาคารง่ายขึ้น IMF เตือนภัยไซเบอร์ ระบบการเงินโลกต้องรับมือให้ทันใน 12 เดือน
AI ทำให้คนคนเดียวเจาะระบบธนาคารได้ในไม่กี่ชั่วโมง สรุปวงเสวนาที่ IMF-World Bank 2026 กับ Anthropic, FINMA, แบงก์ชาติบราซิล และ BIS ว่าระบบการเงินโลกเสี่ยงตรงไหน และต้องรับมือยังไงใ...
 0

Jack Clark ผู้ร่วมก่อตั้ง Anthropic ขึ้นเวที Per Jacobsson Foundation Lecture ที่กรุงเทพฯ เล่าว่า AI อาจเร่งความก้าวหน้าทางวิทยาศาสตร์ และเรามีเวลาเตรียมตัวไม่ถึงหนึ่งทศวรรษ Techsa...
0

Anthropic เล่าอะไรเรื่อง AI บนเวที IMF ในไทยวันนี้ ?
สรุปประเด็นเด็ด 50 นาที Jack Clark ผู้ร่วมก่อตั้ง Anthropic บนเวทีระดับโลก เจาะลึกวิธีรื้อองค์กรยุค AI กฎหมายกำกับดูแล และอนาคตตลาดแรงงานที่เปลี่ยนไป...
0