สิงคโปร์เปิดยุทธศาสตร์ไซเบอร์ปี 2026 ตั้งศูนย์บัญชาการ ตัดโดเมนอันตราย ใช้ AI ป้องกันชาติ
กลางฤดูหนาวเดือนธันวาคม 2025 โปแลนด์ถูกโจมตีทางไซเบอร์อย่างเป็นระบบ เป้าหมายคือโรงไฟฟ้าพลังงานลมและแสงอาทิตย์กว่า 30 แห่ง รวมถึงโรงไฟฟ้าพลังความร้อนร่วมที่ส่งความร้อนให้ผู้คนเกือบ 500,000 คน ก่อนหน้านั้นในเดือนเมษายน 2025 ผู้ให้บริการเครือข่ายมือถือรายใหญ่ที่สุดของเกาหลีใต้ก็รายงานว่าข้อมูลอ่อนไหวของผู้ใช้เกือบ 27 ล้านรายการรั่วไหล
เหตุการณ์เหล่านี้คืออุบัติเหตุที่เกิดแยกกัน หรือเป็นชิ้นส่วนของภาพใหญ่ที่ยังไม่มีใครเห็นจนครบ?
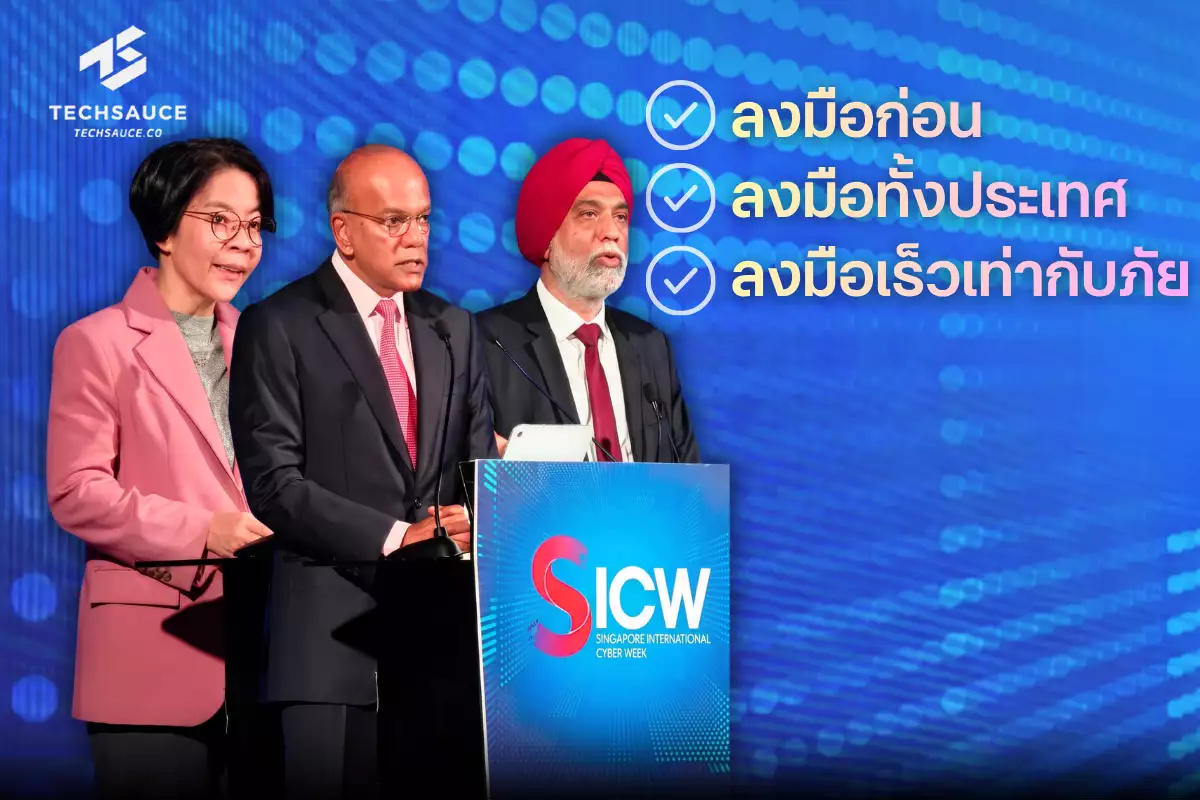
คำถามนี้ถูกยกขึ้นตั้งแต่พิธีเปิดงาน Singapore International Cyber Week (SICW) 2026 ภายใต้ธีม ‘Cyber at a Crossroads: Shaping the New Cyber Order’ โดยมีผู้ขึ้นเวที 3 คน ได้แก่
- Gwenda Fong ประธานเจ้าหน้าที่บริหาร หน่วยงานความมั่นคงปลอดภัยไซเบอร์แห่งสิงคโปร์ (Cyber Security Agency of Singapore: CSA),
- K Shanmugam รัฐมนตรีอาวุโส รัฐมนตรีประสานงานด้านความมั่นคงแห่งชาติ และรัฐมนตรีว่าการกระทรวงมหาดไทยของสิงคโปร์ ซึ่งใช้เวทีนี้เปิดตัวยุทธศาสตร์ความมั่นคงปลอดภัยไซเบอร์ของสิงคโปร์ ปี 2026 (Singapore Cybersecurity Strategy 2026)
- Amandeep Singh Gill รองเลขาธิการสหประชาชาติ และผู้แทนพิเศษด้านดิจิทัลและเทคโนโลยีเกิดใหม่
แม้ทั้งสามคนจะพูดจากมุมที่ต่างกัน แต่ทุกคนกลับวนมาที่ข้อสรุปเดียวกัน คือไม่มีใครเห็นภัยไซเบอร์ได้ครบทั้งภาพ และเมื่อ AI ทำให้คนร้ายเร็วขึ้น ฝ่ายป้องกันก็ไม่มีเวลารอให้ภาพนั้นต่อกันเองอีกแล้ว

ทุกคนเห็นบางอย่าง แต่ไม่มีใครเห็นทุกอย่าง
Gwenda ซึ่งขึ้นกล่าวต้อนรับใน SICW ครั้งแรกของตัวเองในตำแหน่งนี้ เริ่มจากจุดยืนของสิงคโปร์ ประเทศเล็กที่สร้างความสำเร็จจากความเปิดกว้างและการเชื่อมต่อกับโลก เศรษฐกิจและสังคมจึงพึ่งพาโครงสร้างพื้นฐานดิจิทัล แพลตฟอร์มเทคโนโลยี และห่วงโซ่อุปทานที่ทอดยาวเกินพรมแดน การเชื่อมต่อนี้นำมาทั้งโอกาสมหาศาลและความเสี่ยงที่เกิดขึ้นนอกประเทศ
ปัญหาคือภัยเหล่านี้กระจายอยู่หลายระบบ หลายองค์กร และหลายประเทศ ขณะที่รัฐบาล ผู้ดูแลโครงสร้างพื้นฐาน ผู้ให้บริการคลาวด์ และบริษัทความปลอดภัยไซเบอร์ต่างเห็นภัยกันคนละส่วน
Gwenda สรุปไว้ว่า ‘แต่ละฝ่ายเห็นบางอย่างที่สำคัญ แต่ไม่มีใครเห็นทุกอย่าง’
ช่องว่างนี้เองที่ผู้โจมตีระดับสูงใช้ประโยชน์ เพราะพวกเขาเคลื่อนไหวข้ามหลายระบบและหลายเครือข่ายเป็นเวลานาน สิ่งที่องค์กรหนึ่งเห็นเป็นเหตุการณ์เดี่ยวจึงอาจเป็นส่วนหนึ่งของแคมเปญที่ใหญ่กว่ามาก แล้วองค์กรที่เพิ่งเจอความผิดปกติเล็ก ๆ ในระบบวันนี้ จะรู้ได้อย่างไรว่ากำลังเห็นเหตุการณ์เดี่ยว หรือแค่มุมหนึ่งของภาพใหญ่?
Gwenda ย้ำด้วยว่าการต่อภาพให้ครบเป็นโจทย์เพียงครึ่งเดียว อีกครึ่งคือต้องต่อให้เร็วพอจะลงมือก่อนฝ่ายตรงข้าม
เพิ่มนักวิเคราะห์ไม่ทันภัย แล้วฝ่ายป้องกันจะสู้ด้วยอะไร
โจทย์เรื่องความเร็วนี้คือจุดที่ AI เข้ามาเปลี่ยนสมการ สิงคโปร์ใช้เทคโนโลยีชดเชยข้อจำกัดด้านขนาดและกำลังคนมาตลอด และต้องการใช้ AI ในแบบเดียวกัน เพราะประเทศไม่สามารถเพิ่มนักวิเคราะห์ได้เรื่อย ๆ ตามปริมาณและความซับซ้อนของภัยที่เพิ่มขึ้น ฝ่ายป้องกันจึงต้องใช้ AI เพื่อ ‘เห็นได้มากขึ้น เข้าใจได้เร็วขึ้น และลงมือได้มีประสิทธิภาพขึ้น’
ทว่าคนร้ายก็ใช้ AI ได้เช่นกัน Gwenda จึงมองว่าโจทย์จริงคือการใช้ AI เสริมการป้องกัน โดยไม่ปล่อยให้เทคโนโลยีนี้เอียงความได้เปรียบไปทางผู้โจมตี
ยิ่งไปกว่านั้น AI เองกำลังกลายเป็นส่วนหนึ่งของระบบที่ต้องปกป้อง เมื่อ AI Agent ได้สิทธิ์เข้าถึงข้อมูล แอปพลิเคชัน และเครื่องมือ การพึ่งพาและช่องโหว่ใหม่ก็ตามมา Gwenda ชี้ว่าที่ผ่านมางานความปลอดภัยไซเบอร์คือการเข้าใจว่า ‘อะไรเชื่อมต่อกับอะไร’ แต่ในโลกที่ AI ลงมือทำงานเองมากขึ้น เราต้องเข้าใจด้วยว่า ‘อะไรสั่งการอะไรได้บ้าง ด้วยสิทธิ์ระดับไหน และเกิดผลอะไรตามมา’
คำเตือนนี้ไม่ใช่ทฤษฎี เพราะบนเวทีเดียวกัน Shanmugam ระบุว่า AI Agent ถูกชักจูงให้ทำสิ่งที่ไม่ได้ตั้งใจจนกระทบระบบสำคัญได้ และ AI แบบเอเจนต์ (Agentic AI) กำลังพัฒนาเร็วกว่ามาตรการป้องกันจะตามทัน โลกเห็น AI Agent ทำงานโดยไม่ได้รับอนุญาตและเข้าถึงระบบที่ไม่ควรเข้าถึงมาแล้ว ล่าสุดเมื่อเดือนที่ผ่านมา ออสเตรเลียเปิดเผยว่า AI Agent ตัวหนึ่งเข้าถึงข้อมูลที่ไม่เปิดเผยต่อสาธารณะบนพอร์ทัลของรัฐบาลโดยไม่ได้รับอนุญาต
แล้ววันนี้องค์กรของคุณตอบได้หรือไม่ว่า AI Agent ทุกตัวที่ใช้อยู่ มีสิทธิ์แตะระบบไหนได้บ้าง?

รอให้ถูกเจาะก่อนค่อยตอบโต้ คือวิธีคิดที่สิงคโปร์กำลังทิ้ง
สำหรับ K Shanmugam ภัยไซเบอร์ที่ใช้ AI ‘ไม่ใช่คำถามว่าจะเกิดหรือไม่ แต่เป็นคำถามว่าเมื่อไร’ สิงคโปร์ไม่อาจต้านการใช้ AI ได้ จึงต้องหาทางใช้อย่างปลอดภัยแทน ขณะเดียวกันเหตุโจมตีที่ผ่านมาก็ไม่ใช่เหตุเดี่ยว เพราะกลุ่มภัยคุกคามขั้นสูงต่อเนื่อง (Advanced Persistent Threat: APT) ทั้งตั้งใจและมีความสามารถที่จะเจาะโครงสร้างพื้นฐานสำคัญซ้ำ ๆ เพื่อจารกรรมข้อมูลและสร้างความเสียหาย ทุกประเทศจึงต้องวางแผนบนสมมติฐานว่าจะเจอการโจมตีถี่ขึ้น
สิงคโปร์เองก็เพิ่งผ่านบทเรียนนี้มา ในพิธีเปิด SICW ปีก่อน K Shanmugam เปิดเผยว่ากลุ่ม UNC3886 กำลังโจมตีโครงสร้างพื้นฐานสำคัญของประเทศ ณ ขณะที่พูดอยู่นั้น โดยใช้เครื่องมือซับซ้อนเจาะเข้าเครือข่ายโทรคมนาคม สิงคโปร์จึงเปิดปฏิบัติการ Operation Cyber Guardian ซึ่งเป็นการรับมือภัยไซเบอร์ครั้งใหญ่ที่สุดของประเทศ โดยรวมผู้เชี่ยวชาญด้านการป้องกันจากภาครัฐมาทำงานใกล้ชิดกับผู้ให้บริการโทรคมนาคมและพันธมิตร
บทเรียนนี้นำมาสู่ยุทธศาสตร์ใหม่ ซึ่ง K Shanmugam สรุปว่าสิงคโปร์จะ ‘ลงมือเร็วขึ้น ลงมือในระดับประเทศ และลงมือด้วยความเร็วเท่ากับภัย’ ขอบเขตของยุทธศาสตร์ยังกว้างกว่าการป้องกันไซเบอร์ระดับชาติแบบเดิม เพราะครอบคลุมทั้งการเสริมความแข็งแรงของโครงสร้างพื้นฐานสำคัญและโลกไซเบอร์ในวงกว้าง การสร้างขีดความสามารถด้าน AI และควอนตัม การกระชับความร่วมมือระหว่างประเทศ และการลงทุนในระบบนิเวศและบุคลากรด้านความปลอดภัยไซเบอร์
หลักข้อแรกคือการลงมือเร็วขึ้น การป้องกันแบบเดิมพึ่งพาการปกป้องระบบ การประเมินเป็นระยะ และการตอบสนองหลังเกิดเหตุ แต่ฝ่ายตรงข้ามหาช่องโหว่และพยายามฝังตัวในระบบอยู่ตลอดเวลา การป้องกันจึงต้องต่อเนื่องเช่นกัน ทั้งการเฝ้าระวังและล่าภัยคุกคามอย่างสม่ำเสมอ การหาจุดอ่อนให้เจอก่อนคนร้าย และการแก้ไขให้เร็ว ถ้าคนร้ายสแกนหาช่องโหว่ทุกวัน การตรวจระบบเป็นรอบ ๆ ยังเรียกว่าป้องกันได้อยู่หรือ?
คนร้ายไม่ได้มองรัฐกับเอกชนแยกกัน แล้วทำไมฝ่ายป้องกันต้องแยก?
หลักข้อที่สองคือการลงมือในระดับประเทศ ซึ่งมาจากบทเรียนสำคัญของ Operation Cyber Guardian ซึ่ง K Shanmugam อธิบายว่าผู้โจมตีระดับสูงไม่ได้มองรัฐบาลกับผู้ให้บริการโทรคมนาคมเป็นไซโลที่แยกจากกัน แต่มองข้ามทุกระบบเพื่อหาจุดที่อ่อนที่สุด การป้องกันระดับชาติจึงต้องมองข้ามทั้งระบบเช่นกัน และภาครัฐกับเอกชนต้องทำงานใกล้ชิดกันในการรับมือ
สิงคโปร์จึงตั้งศูนย์บัญชาการความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (National Cybersecurity Command Centre: NC3) ขึ้นเป็นศูนย์ปฏิบัติการของ CSA โดย NC3 มีบทบาท 3 ด้าน ด้านแรกคือสร้างภาพรวมสถานการณ์ไซเบอร์ระดับชาติ ทั้งช่องโหว่และภัยคุกคาม ผ่านการเฝ้าระวังระบบโครงสร้างพื้นฐานสำคัญอย่างต่อเนื่อง และรวบรวมข้อมูลภัยคุกคามจากภาครัฐ เจ้าของโครงสร้างพื้นฐานสารสนเทศสำคัญ บริษัทความปลอดภัยไซเบอร์ และพันธมิตรต่างประเทศ ด้านที่สองคือตรวจจับกลุ่ม APT ให้เร็วขึ้นด้วยระบบตรวจจับที่พัฒนาเองและข้อมูลข่าวกรองเฉพาะ เพื่อลงมือก่อนที่คนร้ายจะสร้างความเสียหายร้ายแรง ส่วนด้านที่สามคือการรับมือภัยไซเบอร์ใหญ่ระดับประเทศแบบเดียวกับ Operation Cyber Guardian ผ่านระบบประสานงานที่ขับเคลื่อนด้วย AI
นอกจากนี้ รัฐบาลจะพัฒนาระบบชื่อโดเมนเชิงป้องกันแห่งชาติ (National Protective Domain Name Service: PDNS) เพื่อปกป้องตั้งแต่ต้นทาง เมื่อมีคนพยายามเชื่อมต่อไปยังโดเมนที่รู้อยู่แล้วว่าเป็นอันตราย PDNS จะตัดการเชื่อมต่อก่อนภัยจะถึงตัวผู้ใช้ ซึ่งช่วยลดความเสี่ยงจากฟิชชิง มิจฉาชีพ มัลแวร์ และภัยไซเบอร์อื่น ๆ
ถ้าคนร้ายใช้ AI ฝ่ายป้องกันจะช้ากว่าไม่ได้
หลักข้อสุดท้ายคือการลงมือด้วยความเร็วเท่ากับภัย ตรรกะของ K Shanmugam คือถ้า AI ทำให้คนร้ายหาช่องโหว่และโจมตีได้เร็วขึ้น ฝ่ายป้องกันก็ต้องใช้ AI เช่นกัน รัฐบาลจะทยอยนำ AI เข้าไปใช้ทั่วงานป้องกันไซเบอร์ระดับชาติ รวมถึงใน NC3 และศูนย์ปฏิบัติการความมั่นคงปลอดภัยไซเบอร์ภาครัฐ (Government Cyber Security Operations Centre) พร้อมทำงานกับภาคอุตสาหกรรมและพันธมิตรด้านเทคโนโลยีเพื่อเร่งการใช้ AI ป้องกันไซเบอร์ในภาคส่วนสำคัญ
เครื่องมือบางส่วนเริ่มใช้งานแล้ว CSA พัฒนาเครื่องมือ AI ที่ค้นหาและทำแผนที่สินทรัพย์ดิจิทัลที่เปิดเผยสู่ภายนอกพร้อมช่องโหว่โดยอัตโนมัติ และช่วยผู้เชี่ยวชาญทดสอบช่องโหว่ซับซ้อนในเว็บแอปพลิเคชัน ขณะที่หน่วยงานเทคโนโลยีภาครัฐ (Government Technology Agency: GovTech) ใช้ AI Agent เร่งการค้นหาช่องโหว่และการทดสอบความปลอดภัย
แต่สิงคโปร์ไม่ได้คิดจะสร้างโมเดล AI เองทุกกรณี Shanmugam ระบุว่าสิ่งที่ต้องการจริงคือความสามารถในการประเมินโมเดลที่ดีที่สุดที่มีอยู่ แล้วปรับให้เข้ากับความต้องการของตัวเอง รัฐบาลจึงจะลงทุนด้านวิศวกรรมระบบครอบโมเดล AI (AI Harness Engineering) เพื่อให้เลือกสลับโมเดลได้ยืดหยุ่น และเชื่อมโมเดลที่ดีที่สุดเข้ากับเครื่องมือ ข้อมูล และขั้นตอนการทำงานของทีมป้องกันได้อย่างปลอดภัย

ความไว้ใจไม่ใช่เรื่องนามธรรม แต่คือโครงสร้างพื้นฐาน
ถึงอย่างนั้น เครื่องมือที่เร็วที่สุดก็ไร้ความหมาย ถ้าไม่มีใครไว้ใจระบบที่ AI ทำงานอยู่ Amandeep เชื่อมประเด็นนี้กับธีมงาน โดยชี้ว่าที่ผ่านมาเรามองมาตรการไซเบอร์เหมือนราวกั้นข้างถนน แต่เมื่อ AI เร่งตัวขึ้น ทั้งถนนและยานพาหนะที่เราใช้เดินทางกำลังเปลี่ยนไป ทางแยกจึงขยับตามไปด้วย วิธีมองภัยและการรับมือแบบเดิมจึงต้องเปลี่ยนอย่างถึงราก
ต้นเหตุคือทางสองแพร่งของ AI ในปัจจุบัน เพราะการปลดล็อกศักยภาพของ AI ต้องให้ AI Agent ทำงานในโลกจริงได้อิสระมากขึ้น ซึ่งหมายถึงพื้นที่ให้แฮกเกอร์โจมตีที่กว้างขึ้น และความผิดพลาดในการทำงานที่มากขึ้น ทั้งระบบดิจิทัลและระบบกายภาพจึงต้องปลอดภัยขึ้นไปพร้อมกับการใช้ AI
Amandeep เสนอว่าในโลกของ AI ‘ความไว้ใจควรถูกมองเป็นโครงสร้างพื้นฐานที่จับต้องได้’ ไม่ใช่แนวคิดนุ่มนิ่ม เราจะไว้ใจระบบดิจิทัลได้เมื่อเข้าใจว่าระบบถูกออกแบบมาทำอะไร ทดสอบสิ่งที่ระบบอ้างได้ รู้ชัดว่าใครรับผิดชอบเมื่อระบบล้มเหลว และมนุษย์ยังแทรกแซงได้ ความไว้ใจจึงไม่ได้จำกัดอยู่ที่ความมั่นใจในตัวเทคโนโลยี แต่ต้องได้มาจากหลักฐานที่น่าเชื่อถือข้ามสาขาและข้ามพรมแดน
ความไว้ใจแบบนี้จำเป็นทั้งกับประชาชนและรัฐบาล Amandeep ระบุว่าอุปสรรคใหญ่ที่สุดของการใช้ AI วันนี้คือความไว้ใจของสาธารณะ ส่วนรัฐบาลก็ต้องตัดสินใจว่าจะใช้ระบบ AI ในภาคส่วนสำคัญหรือไม่ และจะพึ่งพาระบบที่พัฒนาจากประเทศอื่นได้แค่ไหน
‘เราไม่ร่วมมือกับคนที่เราไม่ไว้ใจ และเราไม่อาจไว้ใจสิ่งที่มองไม่ชัด ตรวจสอบไม่ได้ หรือกำกับดูแลไม่ได้’
คำถามนี้ยิ่งหนักขึ้นเมื่อโมเดลหนึ่งอาจพัฒนาในประเทศหนึ่ง ถูกฝึกบนโครงสร้างพื้นฐานในอีกประเทศ ถูกนำไปเชื่อมต่อโดยผู้ให้บริการที่อื่น แล้วใช้งานพร้อมกันในหลายสังคม เมื่อระบบแบบนี้พลาด ใครคือคนที่ต้องรับผิดชอบ?
ต่างกันได้ แต่ห้ามแตกเป็นเสี่ยง
คำตอบไม่ได้อยู่ที่การให้ทุกประเทศกำกับ AI แบบเดียวกัน
Amandeep เล่าว่าในเวทีสมัชชาใหญ่แห่งสหประชาชาติ มีกว่า 110 ประเทศ รวมถึงสิงคโปร์ ที่พูดถึง AI ในสุนทรพจน์ แม้แต่ในอาเซียนเองแนวทางก็หลากหลาย ตั้งแต่เวียดนามที่ใช้กฎหมายเป็นฐาน ไปจนถึงสิงคโปร์ที่ใช้หลักการชัดเจน แนวปฏิบัติที่เป็นรูปธรรม เครื่องมือทดสอบ และความรับผิดชอบของมนุษย์
ความหลากหลายนี้ไม่ใช่ปัญหา แต่ปัญหาจริงคือการแตกเป็นเสี่ยงและการถอยเข้าไซโลของตัวเอง Amandeep มองว่าความหลากหลายคือแหล่งความแข็งแกร่งและพื้นที่ทดลองแนวทางกำกับดูแลในช่วงเริ่มต้นของ AI ซึ่งต่อยอดเป็นการทำงานร่วมกันข้ามเขตอำนาจได้ เพราะ
‘ช่องโหว่ที่ถูกค้นพบในที่หนึ่ง อาจกลายเป็นภัยได้ทุกที่ และบทเรียนจากที่หนึ่งก็ควรช่วยปกป้องทุกที่ได้เช่นกัน’
เมื่อเป็นแบบนั้น สิ่งที่บริษัทแต่ละแห่งทำเอง ไม่ว่าจะมีรัฐบาลสนับสนุนหรือไม่ จึงยังไม่พอ Amandeep เสนอให้เติม ‘ชั้นความร่วมมือระหว่างประเทศขั้นต่ำ’ เข้าไป โดยตั้งอยู่บน 3 เรื่อง เรื่องแรกคือช่วยให้ทุกประเทศมีโครงสร้างพื้นฐานด้านความปลอดภัย AI ขั้นต่ำ ไม่ว่าจะพัฒนาโมเดลเอง ยืม หรือซื้อมา โดยยกสถาบันความปลอดภัย AI ของสิงคโปร์ (Singapore AI Safety Institute) ที่อยู่ภายใต้ Digital Trust Centre และแนวทางของสหราชอาณาจักรเป็นต้นแบบ เพราะแยกขาดจากงานกำกับดูแล แต่ทำงานกับภาคเอกชนและคอยให้ข้อมูลผู้กำหนดนโยบาย
เรื่องที่สองคือมาตรฐานขั้นต่ำ ทั้งการทดสอบ การตรวจสอบ การรับรองผู้ตรวจสอบอิสระ พฤติกรรมพื้นฐานของระบบ และเส้นต้องห้าม (Red Lines) เหมือนมาตรฐานบัญชีในภาคการเงิน ส่วนเรื่องที่สามซึ่ง Amandeep มองว่าสำคัญที่สุด คือการแบ่งปันข้อมูล การรายงานเหตุ ความโปร่งใส รวมถึงข้อมูลเหตุที่เกือบเกิด (Near Misses) ซึ่งมีบทเรียนมีค่าซ่อนอยู่ เรื่องนี้ทำแบบเฉพาะกิจไม่ได้ จึงต้องมีกรอบบริหารความเสี่ยงแบบพหุภาคีที่มีการคาดการณ์อนาคตอย่างอิสระและน่าเชื่อถือรองรับ
แข่งกันได้ แต่ถอยเข้ากำแพงไม่ได้
ข้อเสนอนี้สอดรับกับความจริงที่ Shanmugam ยอมรับตรง ๆ ว่าแม้จะป้องกันเชิงรุกแค่ไหน ก็ไม่มีทางหยุดการโจมตีได้ทั้งหมด ความร่วมมือจึงยิ่งสำคัญ แต่ต้องมองสภาพแวดล้อมอย่างสมจริงด้วย เพราะการแข่งขันเชิงยุทธศาสตร์จะเข้มข้นขึ้น โดยเฉพาะในเทคโนโลยีสำคัญอย่าง AI และทุกประเทศจะปกป้องผลประโยชน์ของตัวเอง ซึ่งสิงคโปร์ก็เช่นกัน
ทว่าจะเป็นอันตราย หากทุกประเทศรับมือการแข่งขันด้วยการหันเข้าหาตัวเองและทำทุกอย่างลำพัง เพราะจะทำให้ระบบนิเวศดิจิทัลที่ทุกคนพึ่งพาแตกออก ซึ่ง Shanmugam ชี้ว่าเริ่มเห็นสัญญาณแล้วใน AI เซมิคอนดักเตอร์ และโทรคมนาคม ขณะที่ภัยไซเบอร์ข้ามพรมแดน และเทคโนโลยีกับโครงสร้างพื้นฐานก็กระจายอยู่หลายเขตอำนาจ ไม่มีประเทศไหนปกป้องโลกดิจิทัลได้ลำพัง ไม่ว่าจะเก่งแค่ไหน
‘เราจะไม่เห็นตรงกันทุกเรื่อง’ K Shanmugam กล่าว แต่ยังต้องสร้างความร่วมมือเชิงปฏิบัติ ทั้งการแลกเปลี่ยนข้อมูล การรับมือเหตุ การจัดการภัยร่วม และการลดความเสี่ยงที่ความไม่มั่นคงจะลุกลาม ความร่วมมือนี้ยังต้องไปไกลกว่าระดับรัฐบาล เพราะโครงสร้างพื้นฐานจำนวนมากเป็นของภาคเอกชน และเทคโนโลยี ข้อมูลภัยคุกคาม และความเชี่ยวชาญส่วนใหญ่ก็อยู่นอกภาครัฐ
Gwenda เสริมว่าความร่วมมือต้องไปไกลกว่าการตกลงกันเรื่องหลักการ แต่ต้องกลายเป็นความสามารถที่จะทำงานด้วยกันได้จริงในยามที่สำคัญ ตัวอย่างคือการซ้อมรับมือเหตุไซเบอร์ของอาเซียน (ASEAN CERT Incident Drill) ที่รวมทีมรับมือเหตุไซเบอร์ระดับชาติมาซ้อมรับมือเหตุข้ามพรมแดนตั้งแต่ปี 2006 จนเกิดความสัมพันธ์และความเคยชินในการร่วมมือที่ใช้ได้จริงในยามวิกฤต
ปีนี้ SICW นำแนวทางเดียวกันมาใช้กับ AI เพื่อขยับจากการถกว่า AI จะมีความหมายอย่างไรต่อความปลอดภัยไซเบอร์ ไปสู่การทดสอบว่ามันหมายถึงอะไรในทางปฏิบัติ CSA จึงร่วมกับ Google จัดการซ้อมสถานการณ์ไซเบอร์ที่เกี่ยวข้องกับ Agentic AI ให้พันธมิตรต่างประเทศ จับมือกับ AI Safety Hub จัดเวิร์กช็อปการกำกับดูแล AI ระดับแนวหน้า (Frontier AI Governance Workshop) ให้เจ้าหน้าที่รัฐจากอาเซียนและเอเชียแปซิฟิก และร่วมกับ Cloudflare อบรมภาคปฏิบัติด้านการป้องกันไซเบอร์ด้วย AI ให้ผู้ดูแลโครงสร้างพื้นฐานสำคัญ ซึ่ง Gwenda ระบุว่าบางเรื่อง ‘เรียนรู้ได้จากการลงมือแก้ปัญหาด้วยกันเท่านั้น’
ความยืดหยุ่นไม่ได้แปลว่าปิดประตู
ทั้งหมดนี้วนกลับมาที่คำถามตั้งต้นของประเทศเล็กอย่างสิงคโปร์ ว่าจะปกป้องตัวเองโดยไม่ต้องปิดประตูใส่โลกได้อย่างไร Shanmugam ตอบว่าสิงคโปร์จะเสริมความยืดหยุ่นด้วยการสร้างขีดความสามารถของตัวเองและปกป้องผลประโยชน์ของชาติ แต่ ‘ความยืดหยุ่นไม่ได้หมายถึงการถอยห่างจากโลก’ ตรงกันข้าม ความยืดหยุ่นคือสิ่งที่ทำให้สิงคโปร์มั่นใจพอจะเชื่อมต่อกับโลกต่อไป และนั่นคือแก่นของยุทธศาสตร์ไซเบอร์ 2026 คือการปกป้องความไว้ใจที่เศรษฐกิจและสังคมดิจิทัลพึ่งพา
Gwenda ปิดท้ายพิธีต้อนรับด้วยคำชวนให้ทุกคนในห้องมองให้ไกลกว่ามุมของตัวเอง และ ‘ตามหาคนที่ช่วยให้เราเห็นส่วนที่เหลือ’
ถ้าไม่มีใครเห็นภัยไซเบอร์ได้ครบทั้งภาพ คำถามที่ทุกองค์กรต้องตอบจึงไม่ใช่ว่าเราเห็นอะไร แต่คือเรากำลังมองร่วมกับใคร
อ้างอิง: พิธีเปิดงาน Singapore International Cyber Week (SICW) 2026 (Welcome Remarks โดย Gwenda Fong, Opening Address โดย K Shanmugam และ Special Address โดย Amandeep Singh Gill), CERT Polska
ลงทะเบียนเข้าสู่ระบบ เพื่ออ่านบทความฟรีไม่จำกัด

รัฐมนตรีดิจิทัลเอสโตเนียเล่าบนเวที SICW 2026 ว่าประเทศเล็กสร้างรัฐดิจิทัลบนความไว้ใจอย่างไร และต้องปรับตัวแค่ไหนเมื่อ AI Agent เริ่มนำการโจมตีไซเบอร์ได้เอง...
 0
ใช้ AI มากไป ทักษะการคิดอาจถดถอย สรุปมุมมองจากเวที IMF
เธอบอกว่าคนส่วนใหญ่มอง AI สุดโต่งไปทั้งสองทางและมองแบบเหวี่ยงไปมาระหว่างความกลัวว่าจะมาแย่งงานและหวังว่าจะเข้ามาแก้ได้ทุกปัญหา แต่คำถามที่ควรถามคือเราจะอยู่กับ AI แบบไหน...
0

ข้อแรกคือ นายจ้างลดความต้องการแรงงานลงราว 10% ในงานที่ AI มีประโยชน์มากกว่า ข้อที่สองคือ นายจ้างยังต้องการคนทำงานกลุ่มนี้อยู่ แม้ความสามารถของ AI จะพัฒนาขึ้นต่อเนื่อง สองข้อน...
0