คุยกับ Richard Ireland CEO ของ GovWare พร้อมคำถามที่โรงพยาบาลไทยต้องมอง
ธีมงาน GovWare 2026 ฟังครั้งแรกเหมือนมีสองแรงดึงไปคนละทาง ครึ่งแรกคือ ‘Anchored in Unchanging Principles’ หรือการยึดมั่นในหลักการที่ไม่เปลี่ยนแปลง ส่วนครึ่งหลังคือ ‘Cyber at Agentic Velocity’ หรือความมั่นคงปลอดภัยไซเบอร์ที่ต้องเดินให้ทันความเร็วของ Agentic AI ซึ่งหมายถึง AI ที่ตัดสินใจและลงมือทำงานต่อได้เองโดยไม่ต้องรอคนสั่งทีละขั้น คำถามที่ตามมาจึงหนีไม่พ้นว่า เมื่อทุกอย่างเร่งเร็วขึ้นขนาดนี้ หลักการแบบเดิมยังใช้ได้อยู่หรือไม่
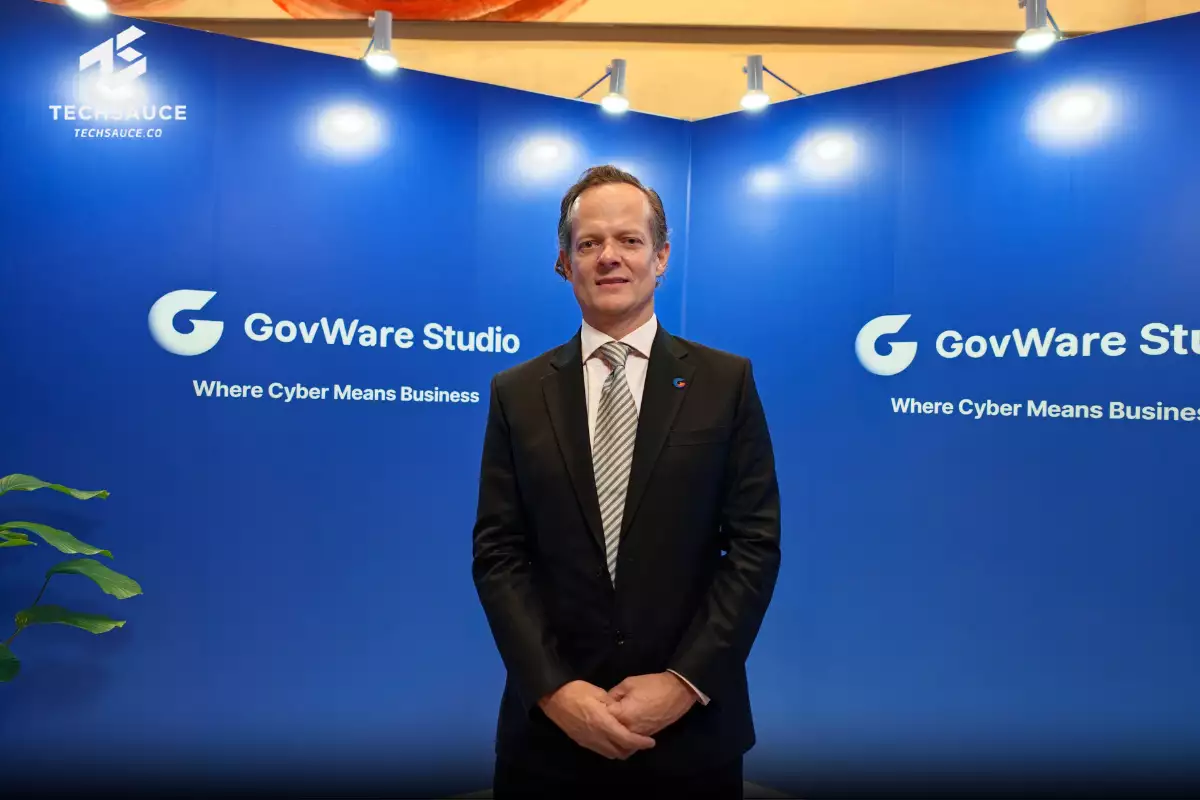
Techsauce มีโอกาสพูดคุยกับ Richard Ireland ประธานเจ้าหน้าที่บริหาร (Chief Executive Officer: CEO) ของ GovWare ระหว่างงาน GovWare 2026 ที่สิงคโปร์ ซึ่งจัดขึ้นเป็นส่วนหนึ่งของ Singapore International Cyber Week (SICW) 2026 โดย Richard ตอบคำถามข้างต้นไว้ตั้งแต่ต้นบทสนทนาว่า ความเร็วเปลี่ยนไปแล้วจริง แต่หลักการไม่ควรเปลี่ยนตาม และคำตอบนี้ก็วนกลับมาเป็นแกนของทุกประเด็นที่คุยกันต่อ ตั้งแต่เทรนด์หัวข้อบนเวที การตัดสินใจในยุค Agentic AI ธนาคารและโรงพยาบาลที่หยุดทำงานไม่ได้ ไปจนถึงปัญหามิจฉาชีพข้ามพรมแดนที่กระทบคนไทยโดยตรง
ความเร็วเปลี่ยนไปแล้ว แต่ความไว้ใจต้องอยู่ที่เดิม
Richard ยอมรับว่าสองแนวคิดในธีมงานสร้างแรงตึงต่อกันจริง เพราะความเร็วของ AI ที่เข้ามาอยู่ในการบริหารธุรกิจและองค์กรนั้นมหาศาลจนท้าทายมาก ทว่าสิ่งที่ธีมนี้ต้องการสื่อคือ แม้ความเร็วจะเปลี่ยน หลักการก็ต้องคงเดิม
หลักการแรกที่ Richard ยกขึ้นมาคือความไว้ใจ (Trust) เพราะองค์กรยังต้องทำงานในสภาพแวดล้อมที่ไว้ใจได้ แม้จะต้องเดินเร็วแค่ไหนก็ตาม ถัดมาคือความรับผิดชอบต่อผลลัพธ์ (Accountability) ซึ่งไม่ได้หายไปเพียงเพราะระบบ AI ทำงานเร็วขึ้น ทั้งผู้ที่นำระบบไปใช้และผู้ใช้งานยังต้องรับผิดชอบเหมือนเดิม นอกจากนี้ยังมีเรื่องขอบเขตของการปล่อยให้ระบบทำงานเองโดยอัตโนมัติ (Autonomy) ซึ่ง Richard มองว่าไม่ใช่แนวคิดใหม่เลย
‘หลายคนในวันนี้มองตรงกันว่า เราไม่ควรลดทอนหลักการลง เพียงเพราะ AI เกิดขึ้นด้วยความเร็วมหาศาล’
นี่จึงเป็นเหตุผลที่ GovWare เลือกธีมนี้สำหรับปี 2026 เพราะหน้าที่รับผิดชอบ ความรับผิดชอบต่อผลลัพธ์ ขอบเขตที่ตกลงร่วมกัน และความไว้ใจ ล้วนยังเป็นหลักเดิม สิ่งที่เปลี่ยนคือจังหวะความเร็ว ซึ่ง Richard ยอมรับว่าสร้างความท้าทายให้องค์กรจริง
ข้อสังเกตที่ว่าคำว่า ‘ความไว้ใจ’ ปรากฏแทบทุกเซสชันในงานปีนี้ก็สอดคล้องกับคำตอบนี้ โดย Richard ย้ำว่าเรื่องความไว้ใจไม่ใช่ของใหม่ สิ่งที่ยากขึ้นคือการรักษาสภาพแวดล้อมที่ไว้ใจได้ ในขณะที่ AI และระบบอัตโนมัติวิ่งเร็วขึ้นเรื่อย ๆ
เลิกพูดเรื่องทดลอง AI แล้ว โจทย์ใหม่คือใช้และป้องกันในระดับใหญ่
หลักการที่คงเดิมท่ามกลางความเร็วที่เพิ่มขึ้น สะท้อนชัดในสิ่งที่อุตสาหกรรมอยากพูดถึงบนเวทีปีนี้ ในฐานะผู้จัดงาน GovWare ได้เห็นทิศทางนี้ก่อนใครผ่านการเปิดรับข้อเสนอหัวข้อบรรยาย (Call for Papers) และการพูดคุยกับผู้ออกบูธ คำถามต่อมาจึงอยู่ที่ว่า เมื่อเทียบกับปีก่อน หัวข้อไหนพุ่งขึ้น และหัวข้อไหนเงียบหายไป
Richard เล่าว่าปีนี้มีข้อเสนอหัวข้อส่งเข้ามาเกือบ 500 หัวข้อ ซึ่งถือว่าเยอะมาก และที่น่าสนใจที่สุดคือกว่า 100 หัวข้อในนั้นพูดถึง AI เพียงเรื่องเดียว แต่สิ่งที่เปลี่ยนไปมากกว่าจำนวนคือเนื้อหา เพราะแทบไม่มีใครพูดถึงโครงการนำร่อง (Pilot) หรือการทดลอง AI ในพื้นที่ปิด (Sandbox) แล้ว AI กลายเป็นของจริงที่เกิดขึ้นแล้ว คำถามจึงขยับไปเป็นว่าจะนำไปใช้ในระดับใหญ่อย่างไร และจะป้องกันในระดับใหญ่อย่างไร
‘ไม่มี Sandbox ไม่มีโครงการนำร่องอีกแล้ว นั่นไม่ใช่ประเด็นใหญ่ที่คุยกัน สิ่งที่คุยกันคือสิ่งที่เกิดขึ้นจริงในระดับองค์กร และกลยุทธ์ที่ต้องเปลี่ยนไป’
กล่าวคือ โจทย์ไม่ใช่ ‘จะทดลองใช้ AI อย่างไร’ อีกต่อไป แต่เป็นคำถามว่า AI มีอิทธิพลต่อการตัดสินใจขององค์กรแค่ไหน AI ทำให้ภัยคุกคามต่อองค์กรเพิ่มขึ้นอย่างไร องค์กรจะใช้ AI ตอบโต้ภัยเหล่านั้นอย่างไร ไปจนถึงการทำความเข้าใจว่าผู้ไม่หวังดีเองก็ใช้ AI เจาะระบบได้ลึกขึ้นเช่นกัน
ทิศทางนี้ยังเห็นได้จากตารางงานที่มีเซสชันด้านกลยุทธ์มากขึ้นกว่าปีก่อน ซึ่ง Richard อธิบายว่าหลายองค์กรต้องกลับมาทบทวนบางส่วนของตัวเองใหม่ แม้หลักการเรื่องความไว้ใจ ความรับผิดชอบ และการร่วมมือกันจะไม่เปลี่ยน แต่ความเร็ว ความอัตโนมัติ และการขยายการใช้งานที่เพิ่มขึ้น ก็สร้างแรงกดดันให้องค์กรมากขึ้นตามไปด้วย
เมื่อ AI ย่นระยะจาก ‘คำแนะนำ’ ไปสู่ ‘การลงมือ’
แรงกดดันจากความเร็วนี้เชื่อมโยงกับสิ่งที่ Richard เคยกล่าวไว้ว่า ความมั่นคงปลอดภัยไซเบอร์ใช้เวลาหลายทศวรรษกว่าจะเปลี่ยนจากเรื่องเฉพาะทางของฝ่ายเทคโนโลยี มาเป็นความรับผิดชอบของเศรษฐกิจทั้งระบบ และวันนี้ AI กำลังพาการเปลี่ยนแปลงรอบใหม่มาด้วยความเร็วที่สูงกว่ามาก ประเด็นต่อมาจึงเป็นคำถามว่า ความเร็วนั้นหน้าตาเป็นอย่างไรเมื่อเกิดขึ้นจริง
คำตอบของ Richard คือ ความเร็วสะท้อนออกมาที่ระยะห่างระหว่างคำแนะนำกับการลงมือทำ ซึ่งถือเป็นความท้าทายที่ใหญ่มาก ในอดีต เครื่องมือหรือระบบทำหน้าที่เสนอแนวทางรับมือ แต่คนยังต้องเป็นผู้ตัดสินใจว่าควรทำอะไรและแนวทางไหนถูกต้อง ขณะที่ Agentic AI ควบสองขั้นตอนนี้เข้าด้วยกัน บางส่วนของการตัดสินใจจึงถูกย่อลงไปเป็นการตัดสินใจโดยเครื่อง ซึ่ง Richard มองว่าเป็นพื้นที่ใหม่มาก
ความเสี่ยงที่ตามมาคือ เมื่อระบบหรือคนต้องทำงานภายใต้แรงกดดันจากความเร็ว ความผิดพลาดก็เกิดขึ้นได้ บทบาทของคนจึงเปลี่ยนไปด้วย จากเดิมที่คิดแค่ว่า ‘ถูกโจมตีแล้ว จะตอบสนองอย่างไร’ ก็ต้องขยับไปวางกลยุทธ์เชิงป้องกันล่วงหน้า (Preemptive) มากกว่ารอให้เหตุเกิดก่อนแล้วค่อยตอบสนอง
‘AI ช่วยในการตัดสินใจก็จริง แต่พูดได้อย่างเป็นธรรมว่า การตัดสินใจเหล่านั้นยังต้องผ่านคนและกระบวนการ และนั่นคือสิ่งที่ไม่ได้เปลี่ยนไป’
ถ้าเงินหยุดไหล เศรษฐกิจก็หยุดตาม
ผลของการตัดสินใจที่ผิดพลาดจะหนักที่สุดในภาคที่หยุดทำงานไม่ได้ ซึ่งเป็นที่มาของเวทีปิดเฉพาะผู้ได้รับเชิญอย่าง CII Forums ในปีนี้ สำหรับภาคบริการการเงินและภาคสาธารณสุข โดยฝั่งการเงินมีการจำลองเหตุการณ์ภัยไซเบอร์แบบสดในชื่อ ‘Keeping Money Moving’ ส่วนฝั่งสาธารณสุขมีวงสนทนาบนสถานการณ์จำลองในชื่อ ‘Keeping Care Running’ คำถามที่ตามมาคือ ทำไมต้องเป็นสองภาคนี้ และธนาคารกับโรงพยาบาลในไทยที่ไม่ได้อยู่ในห้องจะนำบทเรียนอะไรไปใช้ได้บ้าง
Richard เล่าว่า GovWare เริ่มต้นจากการโฟกัสหน่วยงานภาครัฐ แต่ปัจจุบันขยับมาเน้น Critical Information Infrastructure หรือ CII ซึ่งทั้งภาคการเงินและภาคสาธารณสุขต่างก็เป็น CII เหตุผลที่เลือกสองภาคนี้คือผลกระทบเมื่อระบบหยุดชะงักนั้นรุนแรงมาก หากเงินหยุดไหล ผู้คนก็ใช้เงินทำอะไรไม่ได้เลย ทั้งซื้ออาหารและจ่ายค่าการศึกษา เช่นเดียวกับภาคสาธารณสุข หากระบบหรือเวชระเบียนถูกโจมตี ผลกระทบก็มหาศาลไม่ต่างกัน
‘ถ้าเงินหยุดไหล เศรษฐกิจก็หยุดไหลตาม’
นอกจากผลกระทบที่รุนแรงแล้ว อีกเหตุผลคือโครงสร้างพื้นฐานสำคัญกำลังถูกโจมตีมากขึ้น GovWare จึงต้องการมอบเนื้อหาที่เจาะจงเฉพาะภาคให้ผู้เข้าร่วม โดย Richard ยกตัวอย่างภาคสาธารณสุขว่า แพทย์ตัดสินใจได้ยากมากหากเข้าถึงเวชระเบียนของผู้ป่วยไม่ได้ ในสภาพแวดล้อมที่เป็นดิจิทัลสูงอย่างสิงคโปร์ เวชระเบียนดิจิทัลช่วยให้ตัดสินใจได้ดีขึ้น แต่ในอีกด้าน ผลเสียเมื่อระบบถูกเจาะก็รุนแรงขึ้นมากเช่นกัน
ในอนาคต GovWare ตั้งใจจะเพิ่มเวที CII ให้ครอบคลุมมากกว่าการเงินและสาธารณสุข เช่น การคมนาคมและพลังงาน ซึ่งแต่ละภาคมีความท้าทายเฉพาะตัว และ Richard ย้ำว่าหากไม่มีไฟฟ้าใช้ ผลกระทบก็มหาศาลเช่นกัน
สามคำถามที่โรงพยาบาลไทยควรถามตัวเองตั้งแต่วันนี้
สำหรับประเทศไทย Richard แนะนำให้เริ่มจากการคิดว่าส่วนใดสำคัญที่สุดต่อเศรษฐกิจ และหากส่วนนั้นหยุดชะงักจะเกิดผลอะไรตามมา ซึ่งเป็นสิ่งที่ GovWare พยายามช่วยด้วยการรวบรวมคนที่คิดคล้ายกันมาเรียนรู้จากกันและกัน เรียนรู้จากสถานการณ์จำลองต่าง ๆ และอาจร่วมมือกันในการรับมือ
ในฝั่งโรงพยาบาล Richard ระบุว่าหากเป็นโรงพยาบาลไทย คำถามที่ควรถามตัวเองมีสามข้อ ข้อแรกคือบริการใดบ้างที่หยุดไม่ได้เลย ข้อสองคือบริการนั้นต้องพึ่งพาคน ระบบ และผู้ให้บริการภายนอกรายใดบ้าง และข้อสามคือใครเป็นผู้ตัดสินใจเมื่อระบบล่ม โดย Richard มองว่านี่คือบทเรียนที่สำคัญที่สุด ควบคู่กับการเตรียมแผนสำรอง ระบบสำรอง และกลยุทธ์ที่พร้อมใช้ได้ทันเวลา
‘สิ่งหนึ่งที่ผมได้ยินทั้งในงานและในเซสชันต่าง ๆ คือ เป็นไปไม่ได้ที่จะป้องกันการโจมตีได้ 100% กลยุทธ์ด้านการตอบสนองจึงสำคัญอย่างยิ่ง’
มิจฉาชีพเก่งเรื่องหาช่องว่างระหว่างองค์กรและพรมแดน
ถ้าธนาคารและโรงพยาบาลคือระบบที่ต้องไม่หยุด ภัยที่กัดกร่อนความไว้ใจในระบบการเงินอยู่ทุกวันก็คือมิจฉาชีพ ซึ่งกลายเป็นหนึ่งในความท้าทายด้านไซเบอร์ที่ใหญ่ที่สุดของภูมิภาค สำนักงานว่าด้วยยาเสพติดและอาชญากรรมแห่งสหประชาชาติ (United Nations Office on Drugs and Crime: UNODC) ประเมินว่าความเสียหายจากการหลอกลวงในเอเชียตะวันออก เอเชียตะวันออกเฉียงใต้ ออสเตรเลีย และนิวซีแลนด์ ในปี 2025 อยู่ระหว่าง 88,300 ถึง 114,100 ล้านดอลลาร์สหรัฐ ขณะที่ในไทยเพียงประเทศเดียว ผู้คนสูญเงินจากการหลอกลวงออนไลน์ไปเกือบ 9,000 ล้านบาทในครึ่งแรกของปี 2026 ปีนี้ GovWare ถึงกับมีเซสชันว่าด้วยการใช้ AI ระบุตัวศูนย์หลอกลวง (Scam Center) ที่อยู่เบื้องหลังการโจมตี คำถามจึงอยู่ที่ว่าแพลตฟอร์มอย่าง GovWare จะมีบทบาทอย่างไรในการสร้างความร่วมมือข้ามพรมแดนที่ปัญหานี้ต้องการ
Richard ตอบว่าการหลอกลวงเป็นเรื่องยุ่งยาก เพราะมิจฉาชีพอาศัยช่องว่างระหว่างองค์กรและระหว่างประเทศ หลายกรณีเกิดขึ้นในต่างประเทศ หน่วยงานกำกับดูแลจึงควบคุมได้ยาก อีกทั้งพฤติกรรมน่าสงสัยมักเกิดบนแพลตฟอร์มต่าง ๆ ที่เชื่อมถึงกันผ่านผู้ให้บริการโทรคมนาคม ผู้ให้บริการอินเทอร์เน็ต (Internet Service Provider: ISP) และสถาบันการเงิน แม้ธนาคารจะมีข้อมูลธุรกรรมอยู่ในมือ แต่ธนาคาร ค่ายโทรคมนาคม และ ISP ก็ต้องร่วมมือกันอย่างมากจึงจะเข้าใจภาพทั้งหมด
เมื่อการหลอกลวงเดินทางข้ามทั้งประเทศและระบบ การระบุตัวตนก็ยากตามไปด้วย การเก็บข้อมูลจึงทำได้ลำบาก และการแบ่งปันข้อมูลก็กลายเป็นเรื่องสำคัญที่สุด ในจุดนี้ AI ช่วยได้ ทั้งในการระบุว่าการหลอกลวงเกิดขึ้นที่ไหน อย่างไร และกลยุทธ์ใดที่ต้องปรับตาม
‘GovWare เป็นเพียงแพลตฟอร์ม เราไม่ใช่หน่วยงานบังคับใช้กฎหมาย แต่หัวใจสำคัญคือผู้มีส่วนได้ส่วนเสียจะแบ่งปันข้อมูลและปรับปรุงกระบวนการร่วมกันอย่างไร’
ส่วนตัวเลขความเสียหายเกือบ 9,000 ล้านบาทของไทย Richard เชื่อว่าตัวเลขจริงสูงกว่านั้นมาก เพราะบางครั้งผู้เสียหายไม่รู้ว่าต้องติดต่อใคร ข้อมูลถูกเก็บไว้ในรูปแบบที่ต่างกัน บางส่วนอยู่ที่ธนาคาร บางส่วนอยู่ที่ค่ายโทรคมนาคม แต่ละองค์กรก็ไม่ได้มีศักยภาพพอจะแบ่งปันข้อมูลเสมอไป และเมื่อเกิดเหตุข้ามพรมแดน หลายครั้งก็ไม่มีหน่วยงานให้แจ้งเหตุด้วยซ้ำ ปัญหานี้จึงถูกรายงานต่ำกว่าความจริง ทั้งที่ผลกระทบรุนแรงและมักตกอยู่กับกลุ่มเปราะบางที่สุด
Richard ยอมรับว่างานประชุมเพียงงานเดียวแก้ปัญหาทั้งหมดนี้ไม่ได้ แต่ช่วยสร้างความสัมพันธ์และการแบ่งปันข้อมูล ทั้งการทำความเข้าใจกลยุทธ์ จุดข้อมูลสำคัญ และการแลกเปลี่ยนแนวคิดกับประสบการณ์เพื่อป้องกันปัญหา ซึ่งเมื่อหน่วยงานแบ่งปันข้อมูลกัน ผู้กำหนดนโยบายก็จะรู้ว่ามิจฉาชีพแฝงตัวอยู่ตรงจุดใดของระบบ และวางกลยุทธ์ป้องกันได้ตรงจุดขึ้น นอกจากนี้ ภายในงานยังมีผู้ให้บริการซอฟต์แวร์ต่อต้านการหลอกลวงมาออกบูธ ให้ผู้เข้าร่วมได้เห็นว่าเครื่องมือเหล่านี้ช่วยองค์กรได้อย่างไร เพราะเรื่องนี้กำลังกลายเป็นปัญหาสังคมขนาดใหญ่ และ GovWare หวังว่าจะเป็นแพลตฟอร์มที่ช่วยคลี่คลายสถานการณ์ได้
หยุด AI ไม่ทันแล้ว แต่ยังเตรียมพร้อมได้
เมื่อคุยกันมาถึงภัยที่ AI ทั้งช่วยป้องกันและช่วยขยายวง คำถามสุดท้ายจึงกว้างกว่าเรื่องไซเบอร์ นั่นคือ โลกควรหยุดพัฒนา AI หรือควรเดินหน้าต่อโดยควบคุมให้ AI ช่วยเหลือผู้คน
Richard มองว่าการหยุดเป็นเรื่องยากมาก เพราะทั้งระบบอัตโนมัติและ AI แพร่หลายอยู่ในสังคมแล้ว จนสายเกินไปที่จะหยุด และยังยากที่รัฐบาลจะออกกฎหมายมาหยุดการพัฒนา AI ได้ คำตอบจึงวนกลับไปที่คำถามแรกของบทสนทนา ว่าหลักการใดที่เราไม่ควรลดทอน ซึ่งก็คือความไว้ใจ ขอบเขต และความรับผิดชอบ โดยความปลอดภัยทางไซเบอร์ยังดำรงอยู่ได้ในโลกของ AI
‘เราไม่จำเป็นต้องหยุด เราแค่ต้องเตรียมพร้อม’
นั่นคือแก่นของธีม GovWare ปีนี้ และเป็นเหตุผลที่ชุมชนไซเบอร์มารวมตัวกันเพื่อแลกเปลี่ยนเรื่องราวและร่วมมือกัน เพราะสำหรับ Richard ความเร็วของ AI อาจเร่งขึ้นได้ไม่สิ้นสุด แต่สิ่งที่องค์กรต้องยึดไว้ให้มั่นยังเป็นหลักการเดิม
อ้างอิง : บทสัมภาษณ์ Richard Ireland CEO ของ GovWare โดย Techsauce ในงาน GovWare 2026 ภายใต้ Singapore International Cyber Week (SICW) 2026
ลงทะเบียนเข้าสู่ระบบ เพื่ออ่านบทความฟรีไม่จำกัด

Kevin Warsh ประธาน Fed ร่วมวง Fireside Chat กับ Kristalina Georgieva บนเวที IMF ที่กรุงเทพฯ ชี้ AI คือการเปลี่ยนแปลงทางเศรษฐกิจครั้งใหญ่ที่สุดในชีวิต ที่จะดันความต้องการขึ้นก่อนเพิ...
 0

มนุษย์จะปรับตัวและใช้ประโยชน์จากเทคโนโลยีได้อย่างไร ในวันที่ AI กำลังเข้ามาเปลี่ยนแปลงเศรษฐกิจและการทำงานทั่วโลก ? นี่เป็นหนึ่งในประเด็นสำคัญจากเวทีเสวนา Future Economy Forum ใน...
0

Ajay Banga ประธานธนาคารโลกชี้ เงินช่วยเหลือแก้จนได้แค่ครึ่งเดียว อีกครึ่งต้องแก้ด้วยงาน
สรุปเวที Civil Society Townhall: Ajay Banga ประธานธนาคารโลก เผยแนวทางแก้จนยุคใหม่ ปรับโฉมองค์กรอนุมัติงานเร็วขึ้น พร้อมดัน "สุขภาพจิต" และการสร้างงานเป็นศูนย์กลาง...
0